Nouveau nom CH-J Tools
Server Manager s’appelle désormais CH-J Tools. Au premier lancement, le dossier de données existant est déplacé automatiquement, l’installateur Windows supprime l’ancienne installation et le paquet DEB ch-j-tools remplace ch-j-server-manager.
Version macOS signée et notariée
Le paquet DMG est signé avec un certificat Apple Developer ID Application et notarié par Apple. Chaque fichier d’installation possède aussi une signature OpenPGP détachée et une somme de contrôle SHA-512.
Standby Helper et signatures depuis le menu contextuel
Un petit processus en arrière-plan sans WebView est activé après l’installation et peut être désactivé dans les Paramètres. Il ajoute les actions « Vérifier la signature » et « Signer (OpenPGP) » à Finder, l’Explorateur, Nautilus, Nemo et Dolphin. La vérification rapide utilise les clés du Trousseau, les clés publiques enregistrées, un fichier de clé sélectionné ou une clé de keys.ch-j.de selon l’empreinte dans la signature, et affiche l’état de révocation de la clé sur keys.ch-j.de.
Apache Manager, Rsync Manager et Network Manager
Apache Manager gère les sites, modules, PHP, TLS et proxys inverses avec aperçu des modifications. Rsync Manager copie, synchronise en miroir et sauvegarde avec aperçu et planification. Network Manager affiche les interfaces, routes, ports et le pare-feu ; il annule une modification réseau si vous ne la confirmez pas après une nouvelle connexion SSH.
Cryptographie post-quantique
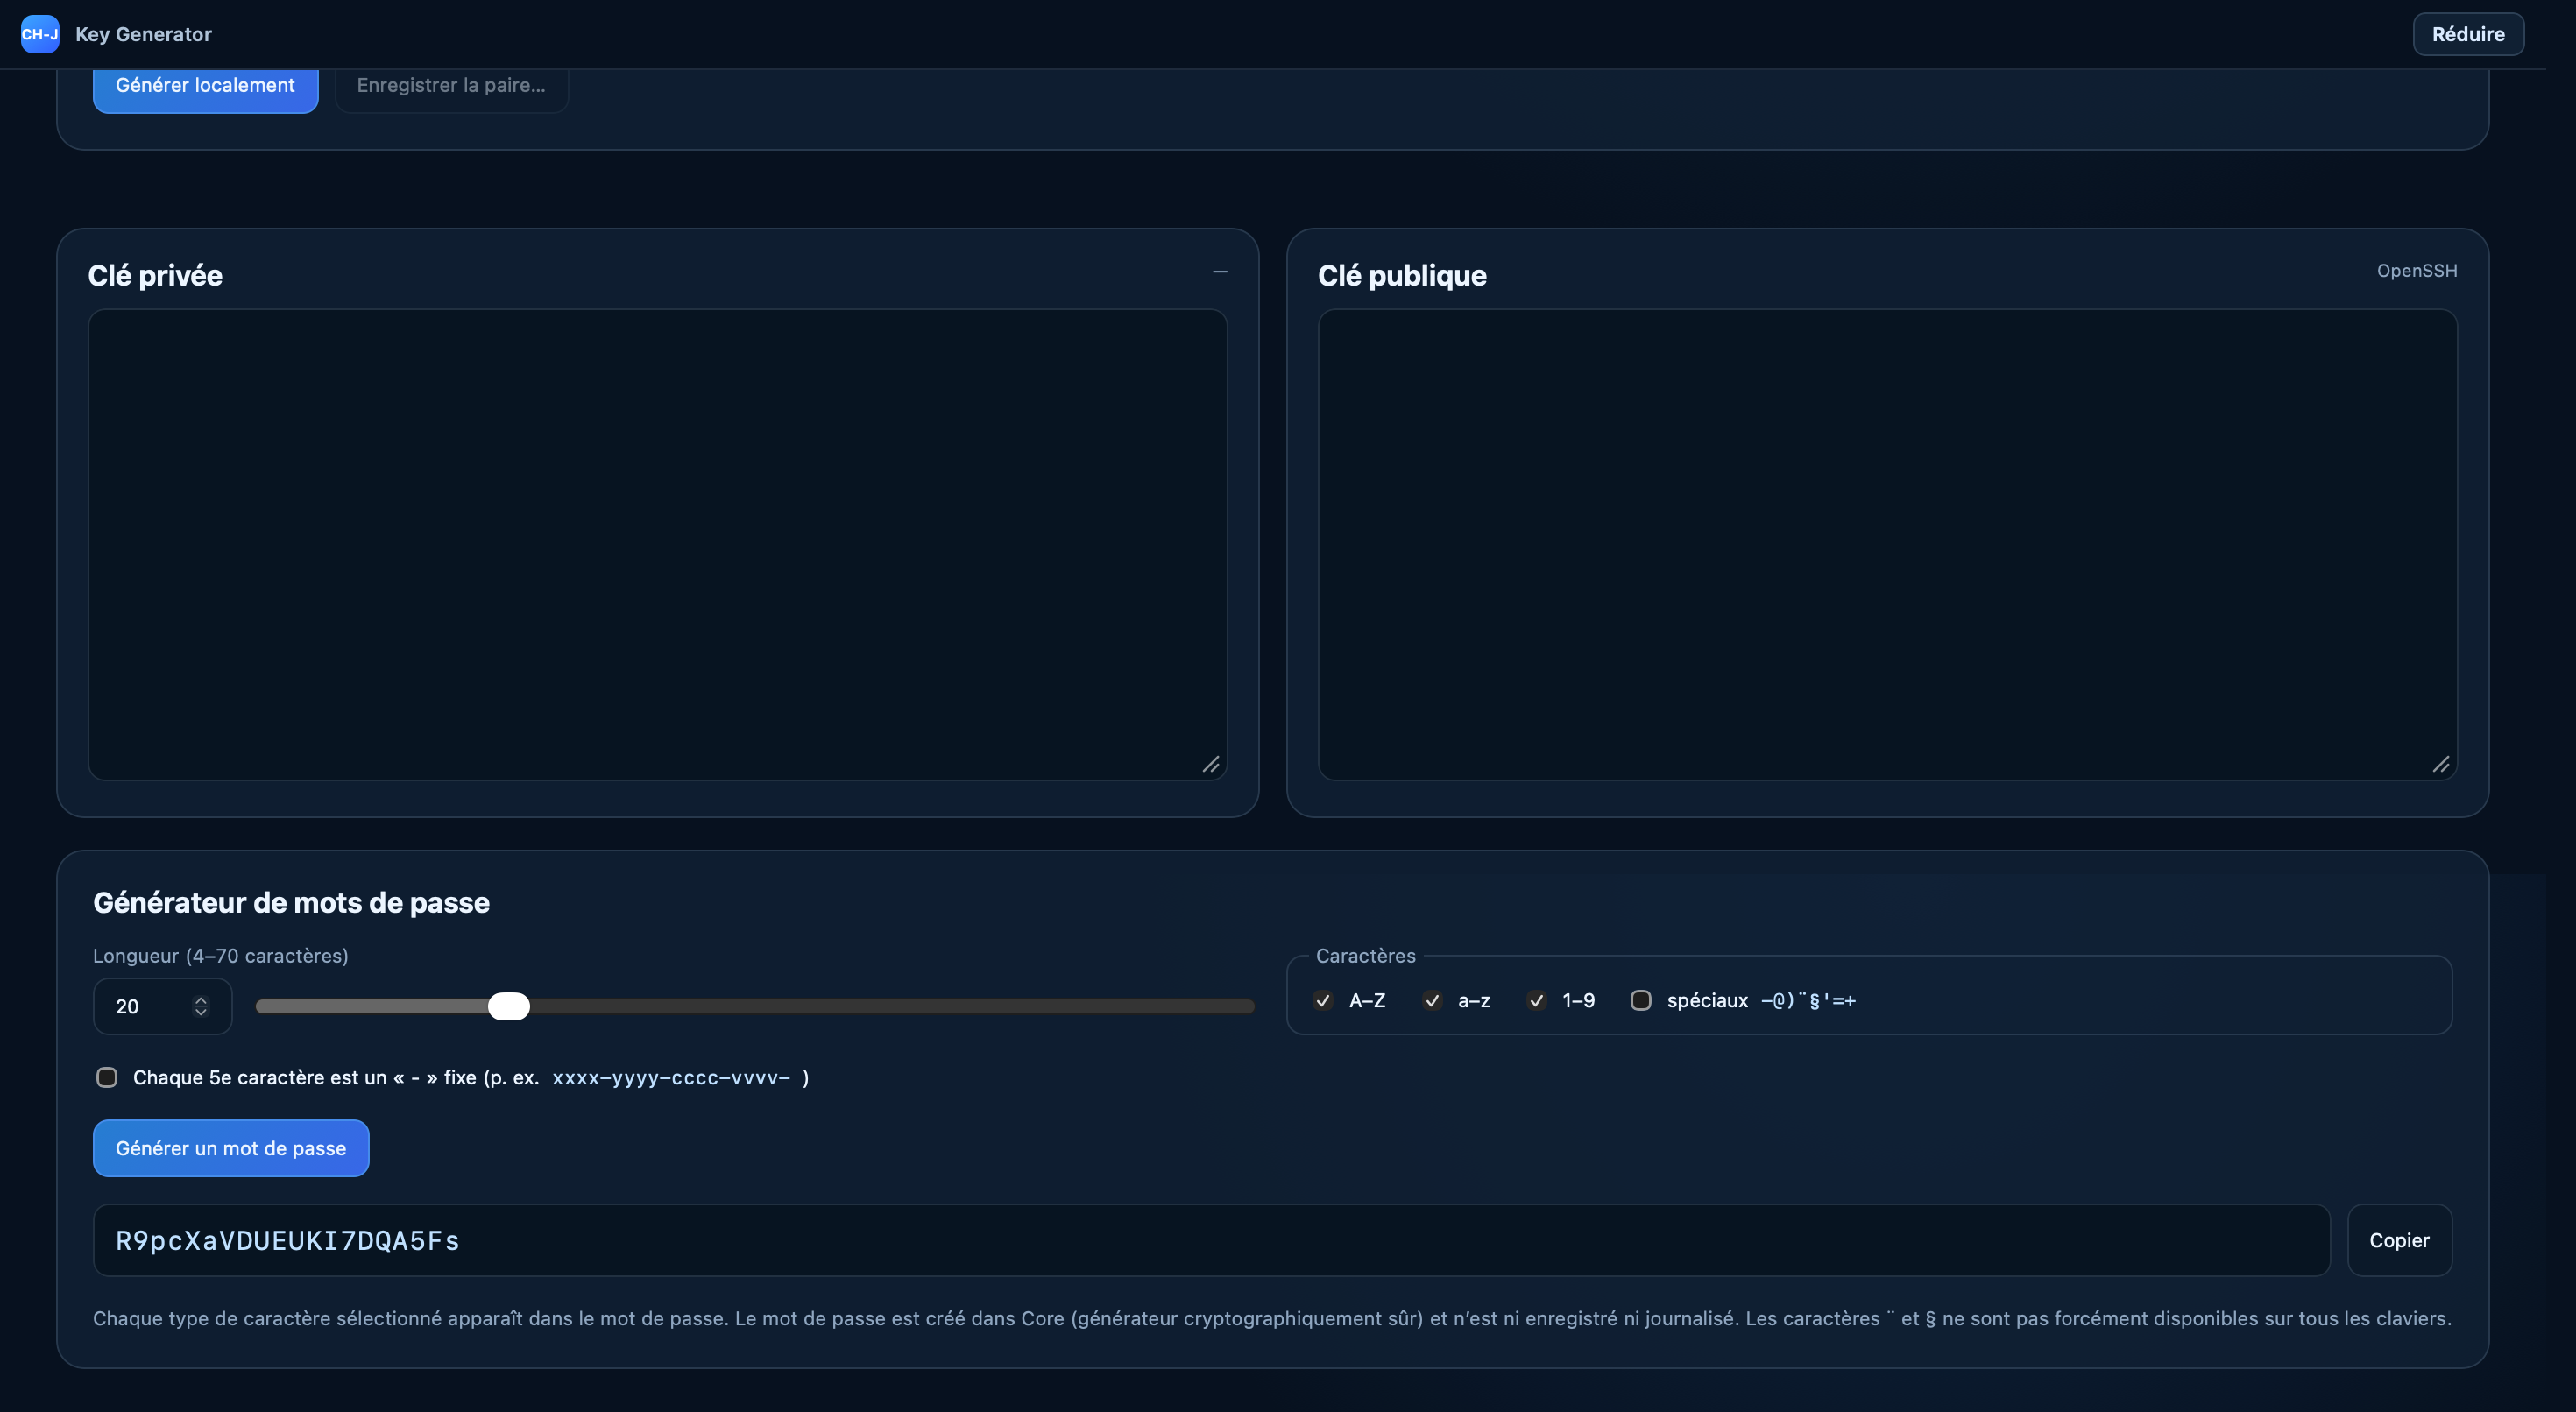
Le Trousseau et le Générateur de clés proposent des algorithmes OpenPGP hybrides et post-quantiques selon RFC 9980 (ML-DSA, SLH-DSA, ML-KEM) et la clé SSH ssh-mldsa44-ed25519. Les connexions SSH proposent trois échanges de clés hybrides ML-KEM selon RFC 10042, avec les options « Préférer l’hybride » ou « Hybride uniquement ».
Terminal, modules et paramètres
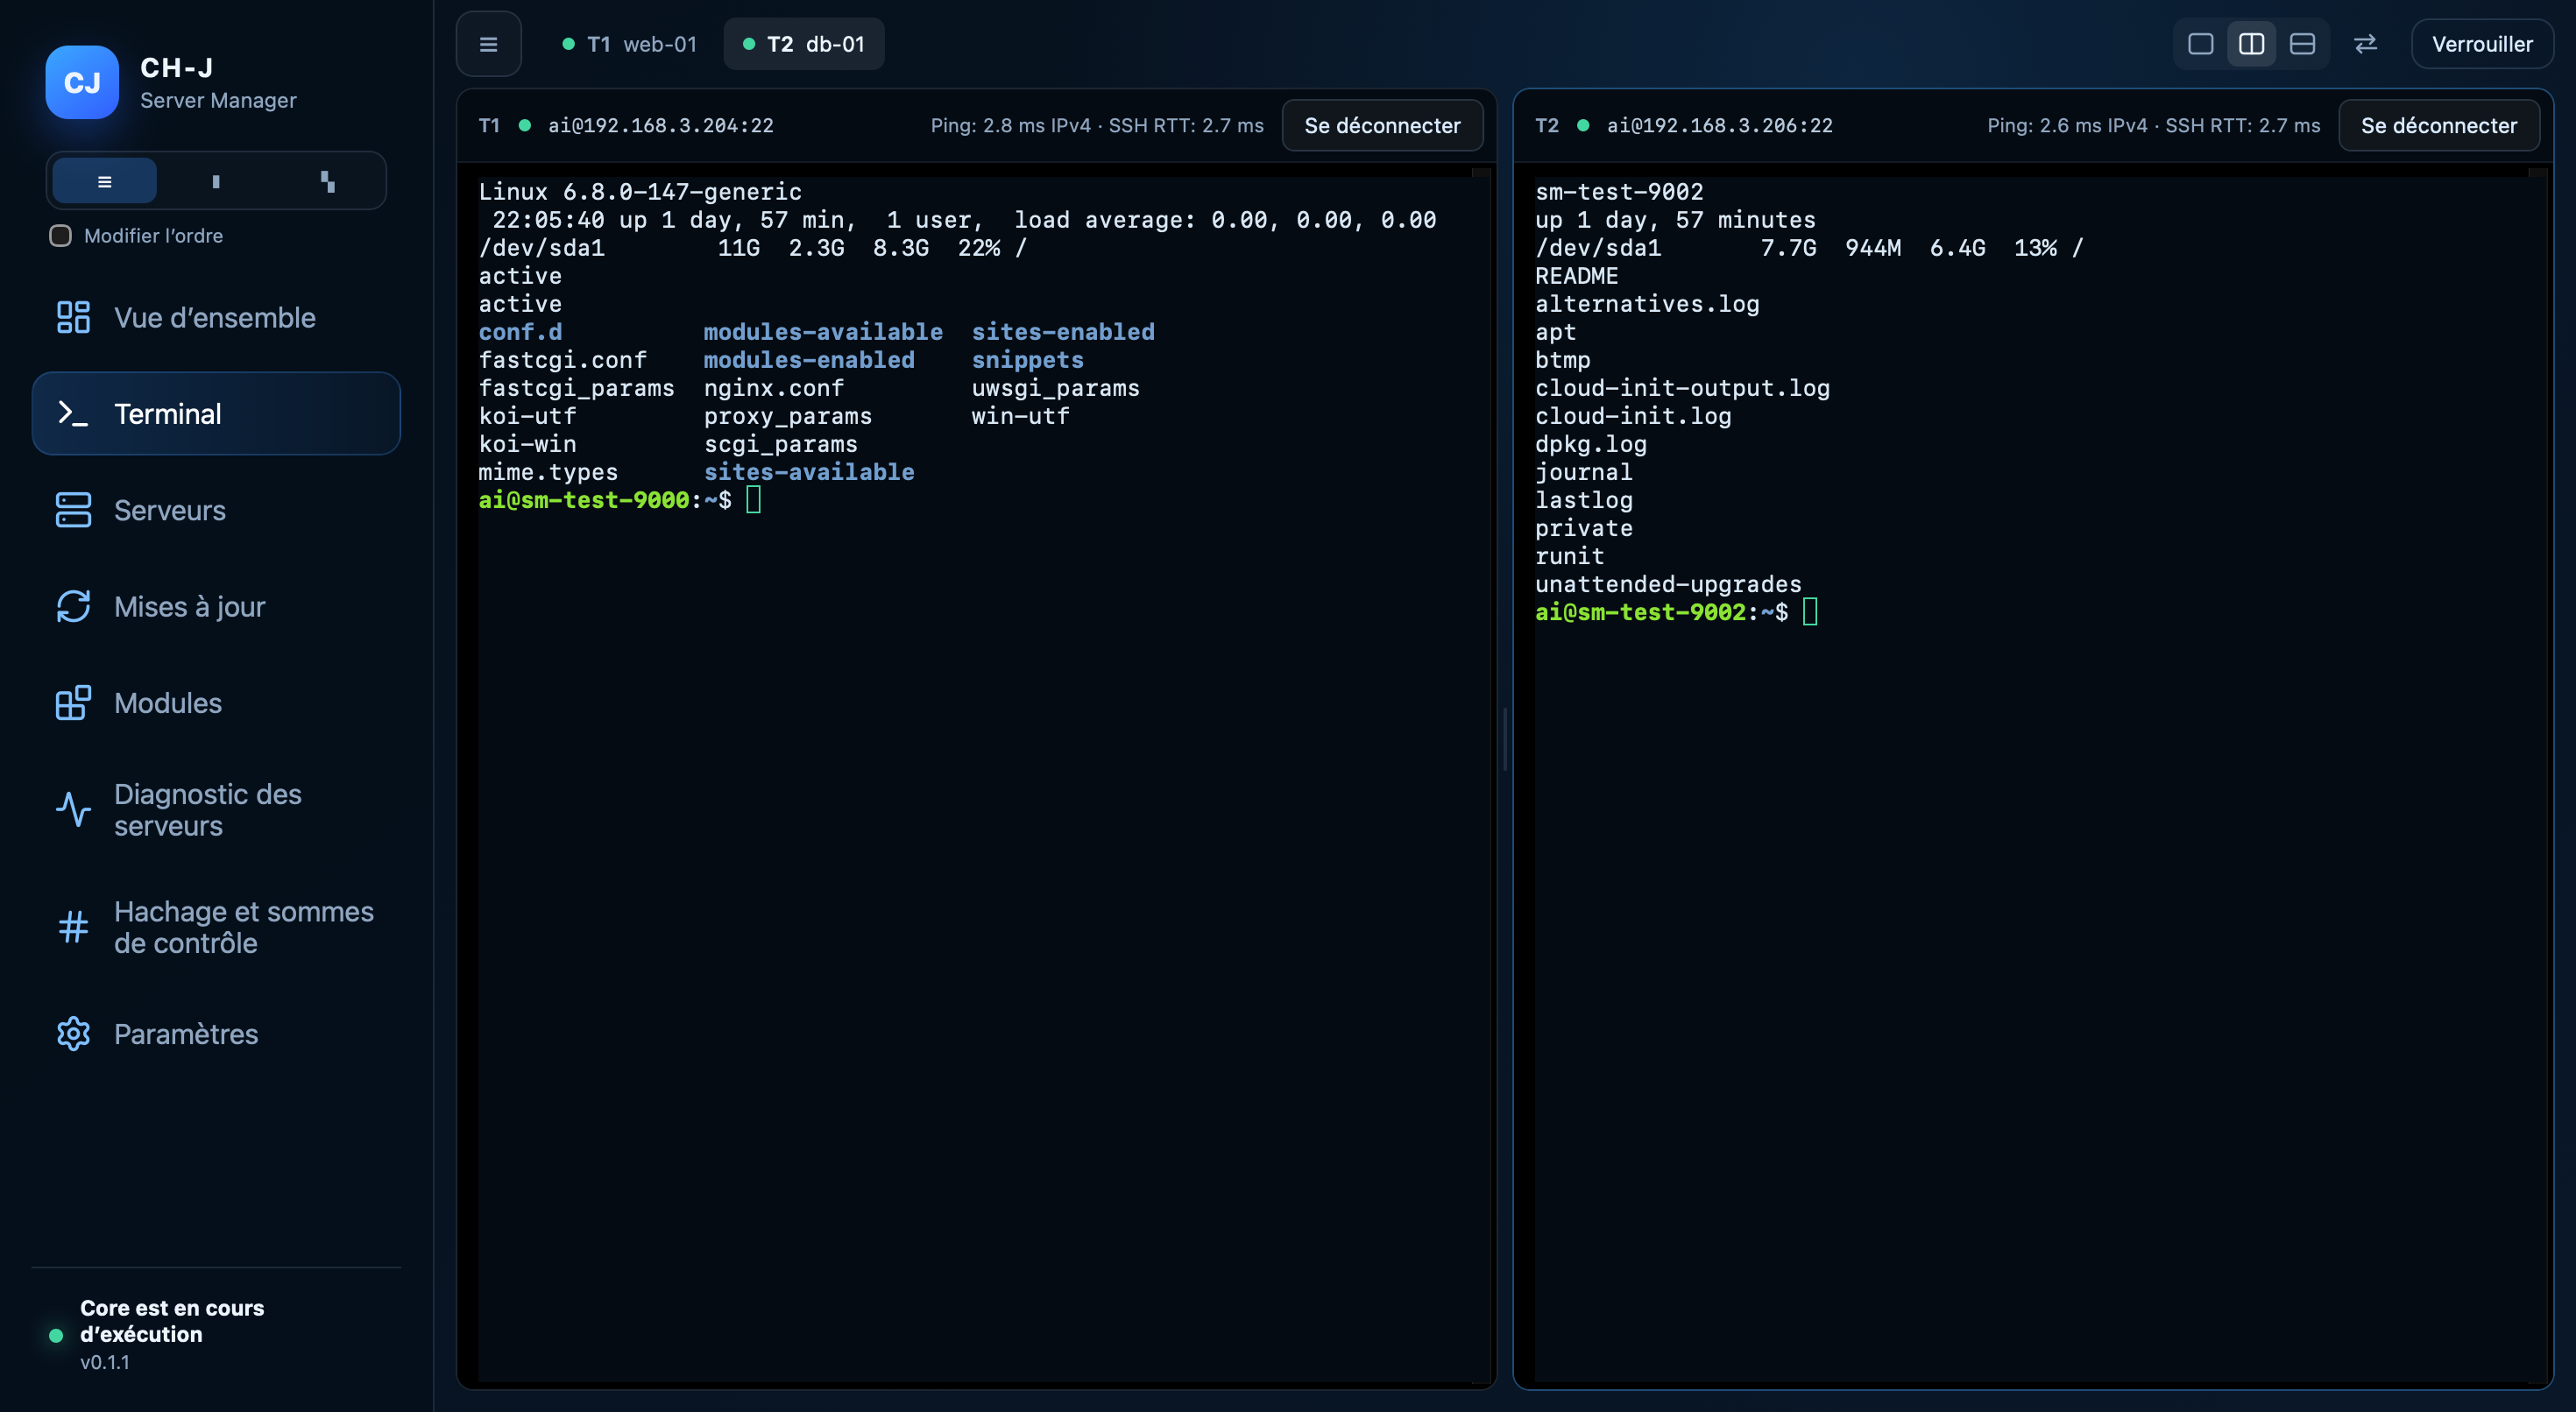
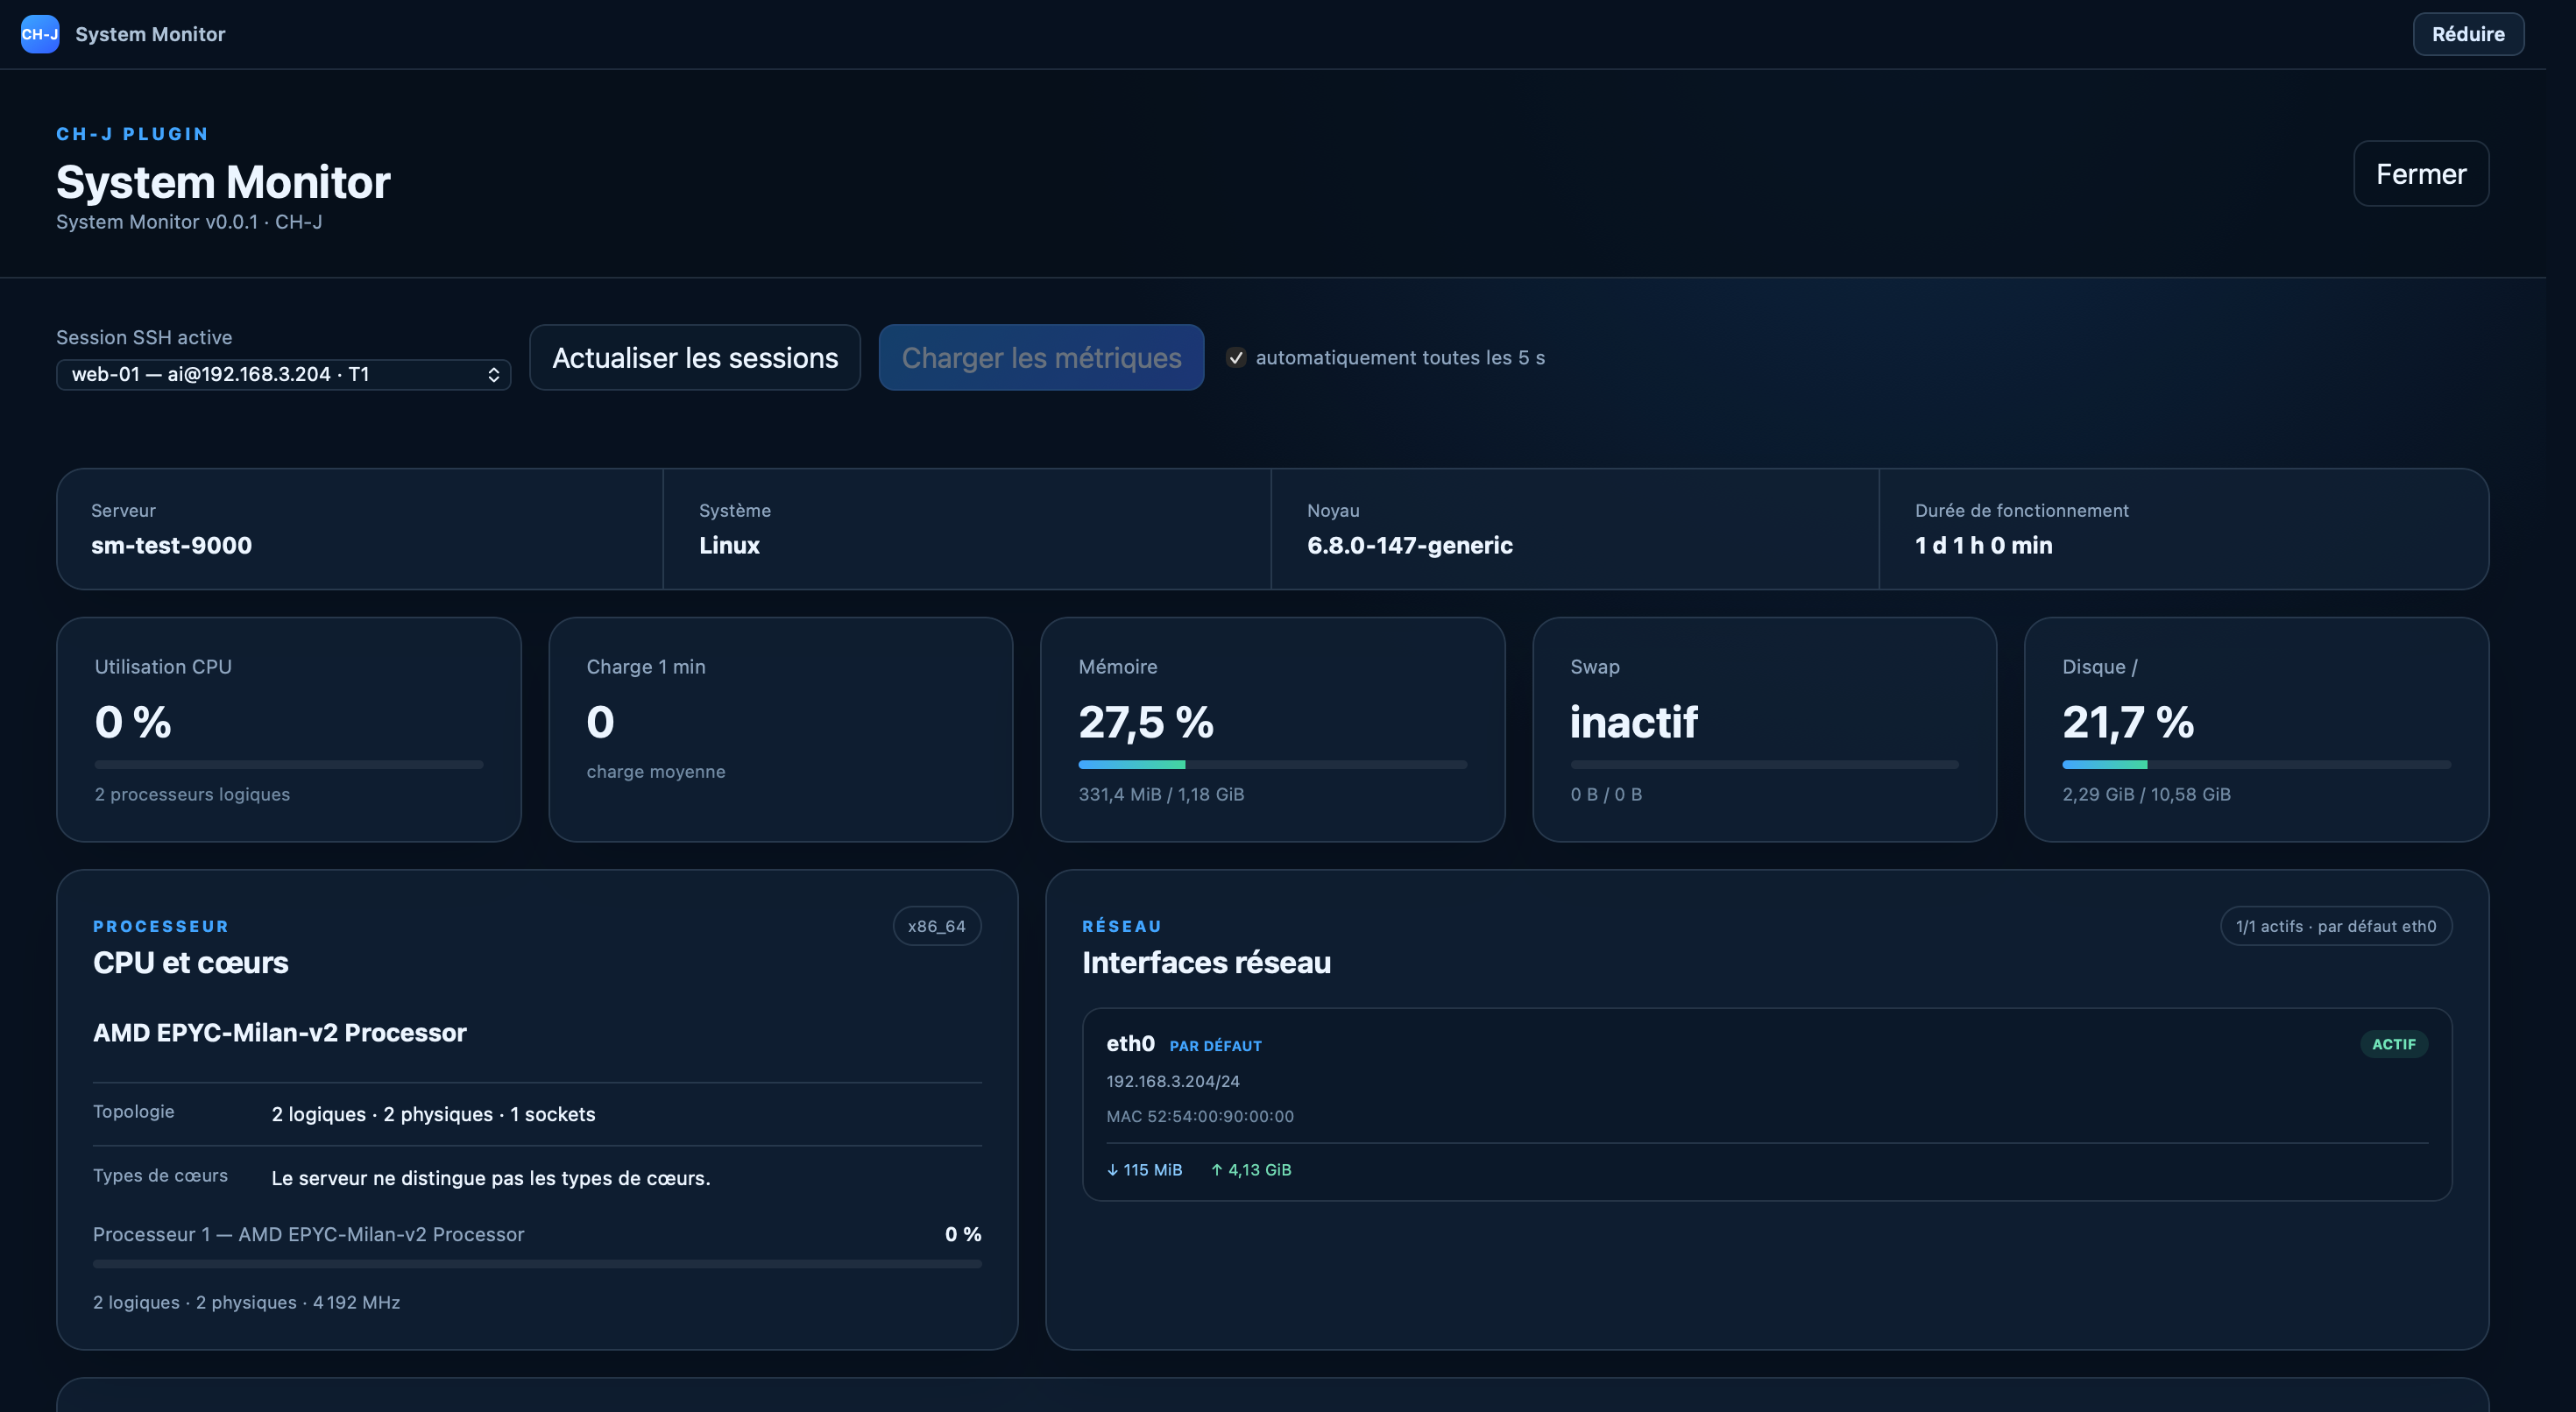
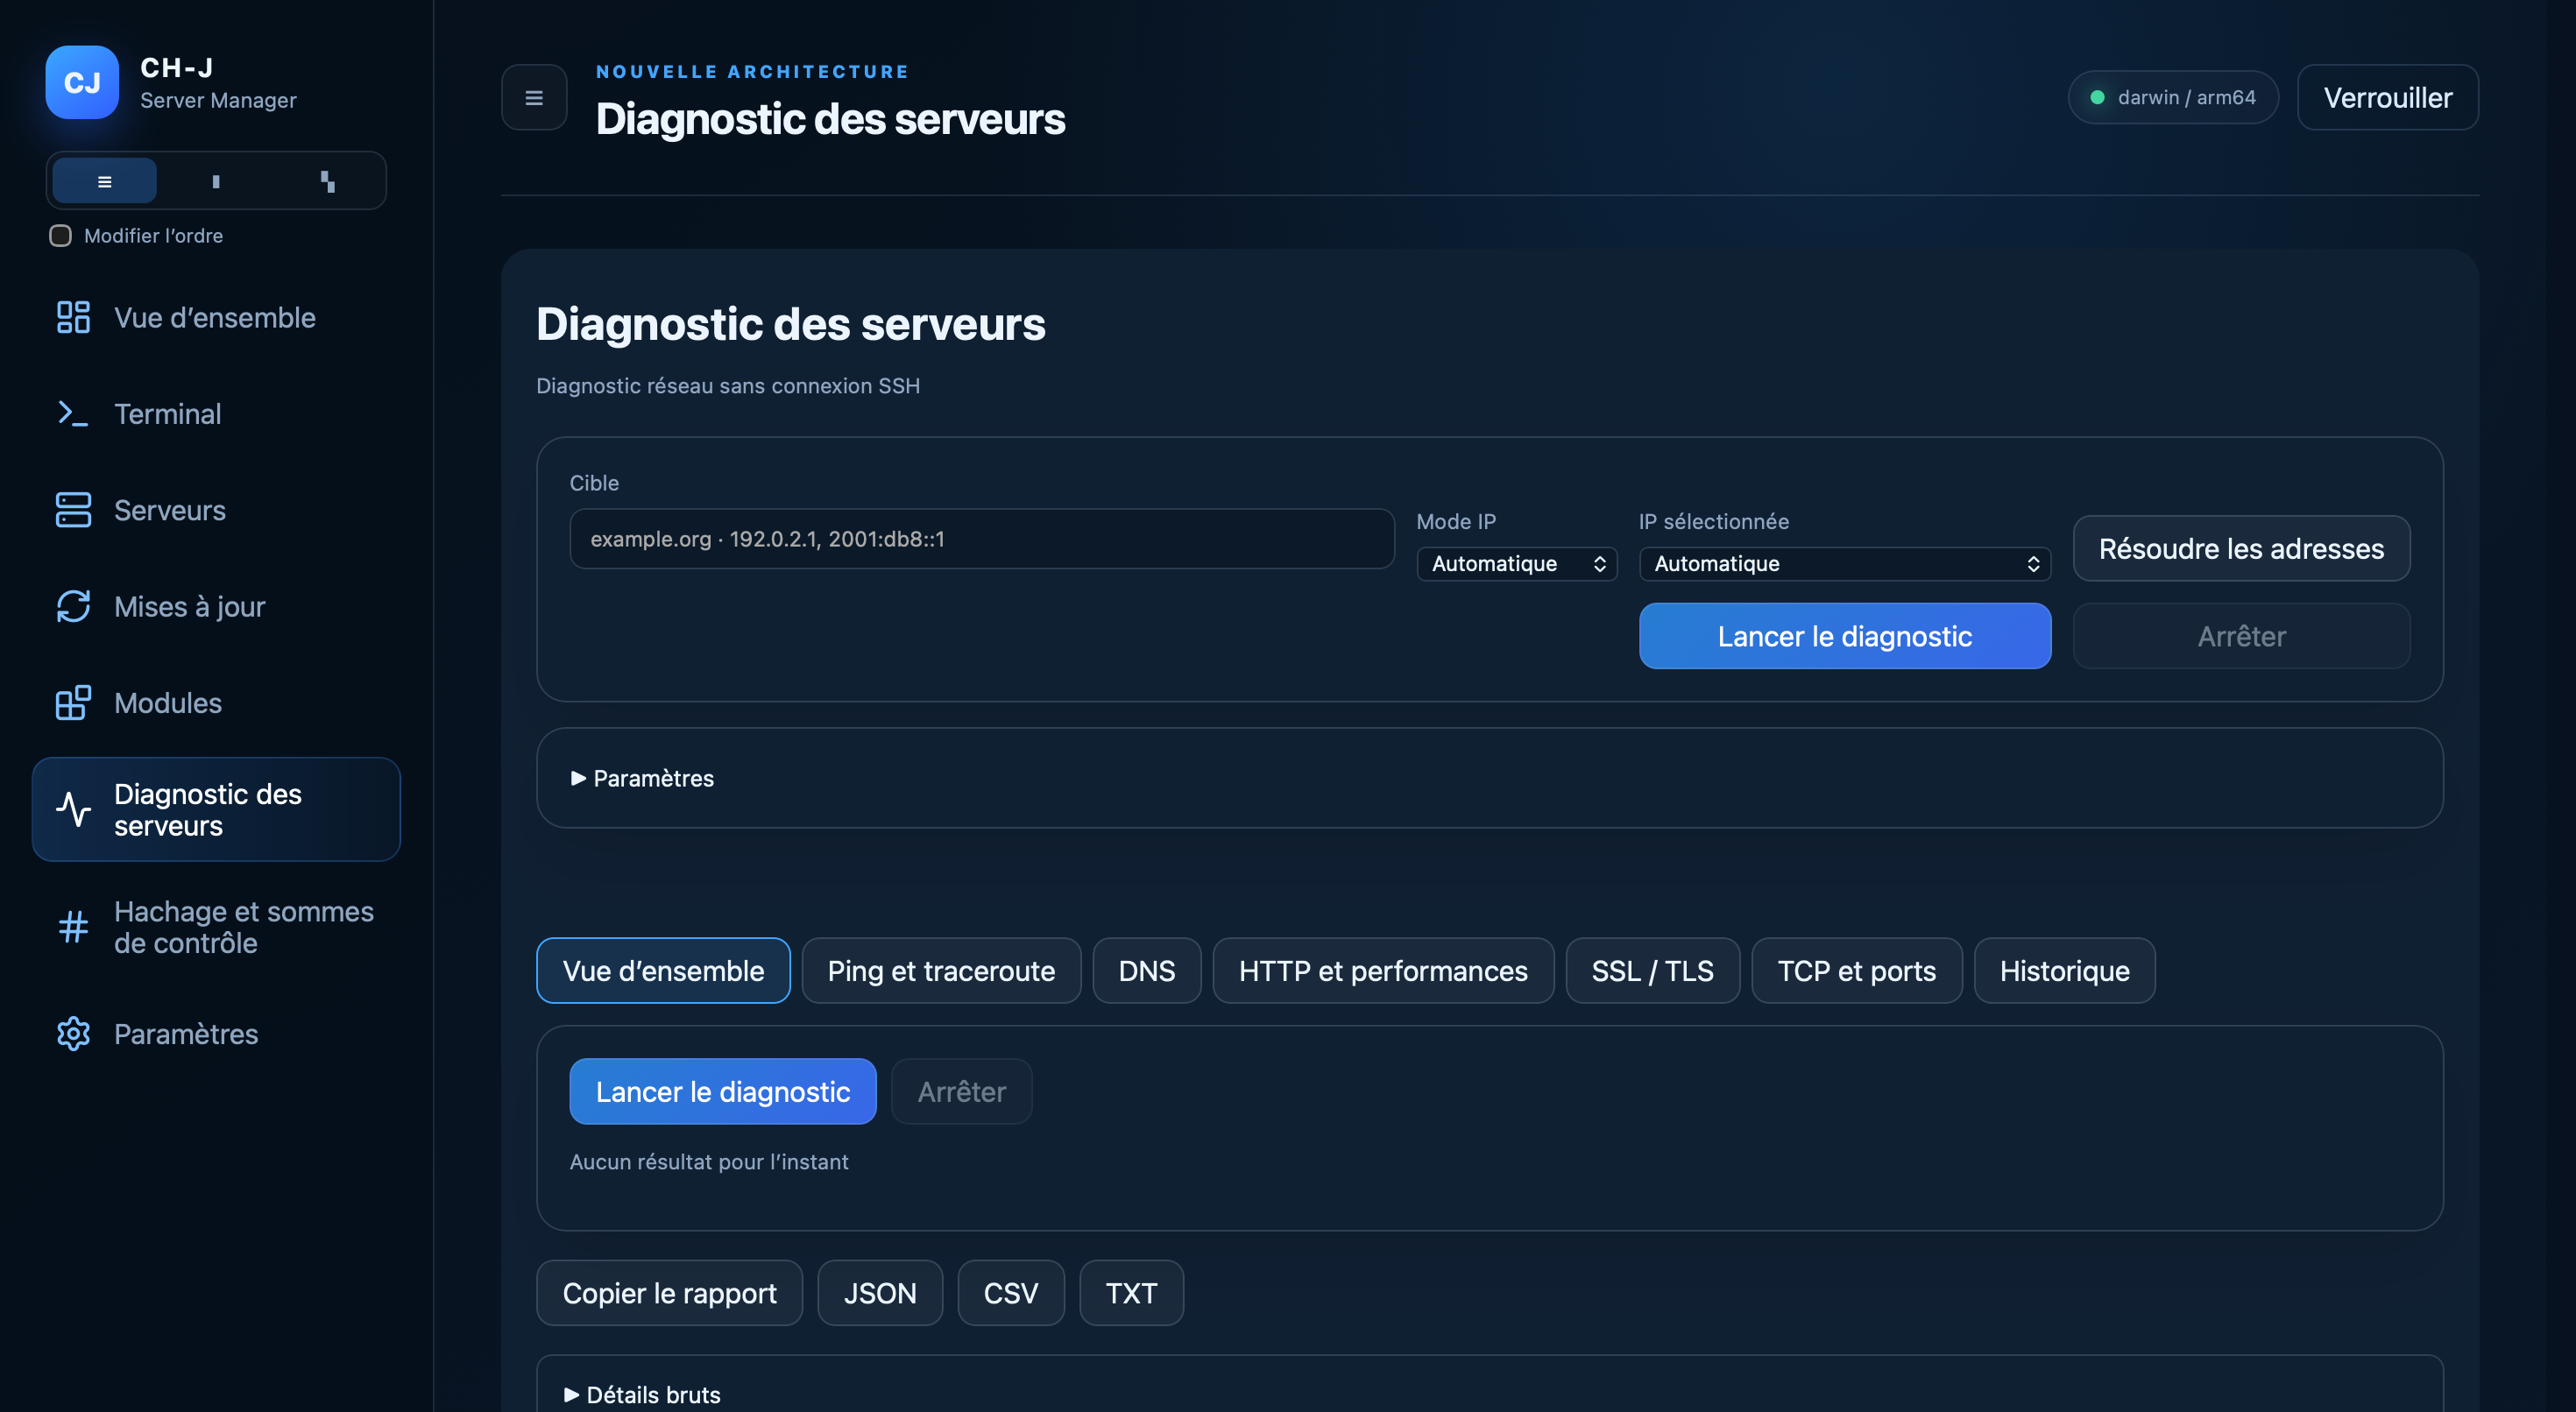
Le terminal suggère des commandes selon le système connecté et propose des profils d’apparence. Les modules s’ouvrent dans la fenêtre principale et peuvent être déplacés dans leur propre fenêtre. Les Paramètres sont répartis en sections et l’application démarre plus vite sous Windows.
Ce que la Beta ne propose pas encore
La redirection de ports, l’extraction d’archives distantes, le glisser de fichiers depuis Finder ou l’Explorateur et la copie entre serveurs nécessitant sudo ne sont pas encore disponibles. L’installateur Windows n’est pas signé avec un certificat d’éditeur. Le test du 8 novembre 2026 a confirmé un défaut de Hagrid sur keys.ch-j.de : pour 15 certificats avec une clé primaire PQ, le serveur ne renvoie que la clé primaire sans signatures ni sous-clés, bien que l’application indique un téléversement réussi. La bêta 0.1.2 utilise toujours ce serveur. Les certificats locaux restent complets. La perte des signatures et sous-clés motive le passage des prochaines versions de l’application au serveur propre CH-J Keys2 (keys2.ch-j.de). C’est Keys2 qui a conservé 30/30 certificats avec leurs sous-clés lors du test VKS. Le service d’origine keys.ch-j.de utilise Hagrid et reste distinct. La transition prévoit la migration des clés publiques de keys.ch-j.de vers keys2.ch-j.de afin qu’elles restent accessibles aux utilisateurs. Les signatures et sous-clés manquantes des certificats PQ incomplets devront être restaurées à partir d’un certificat public complet.