Nowa nazwa CH-J Tools
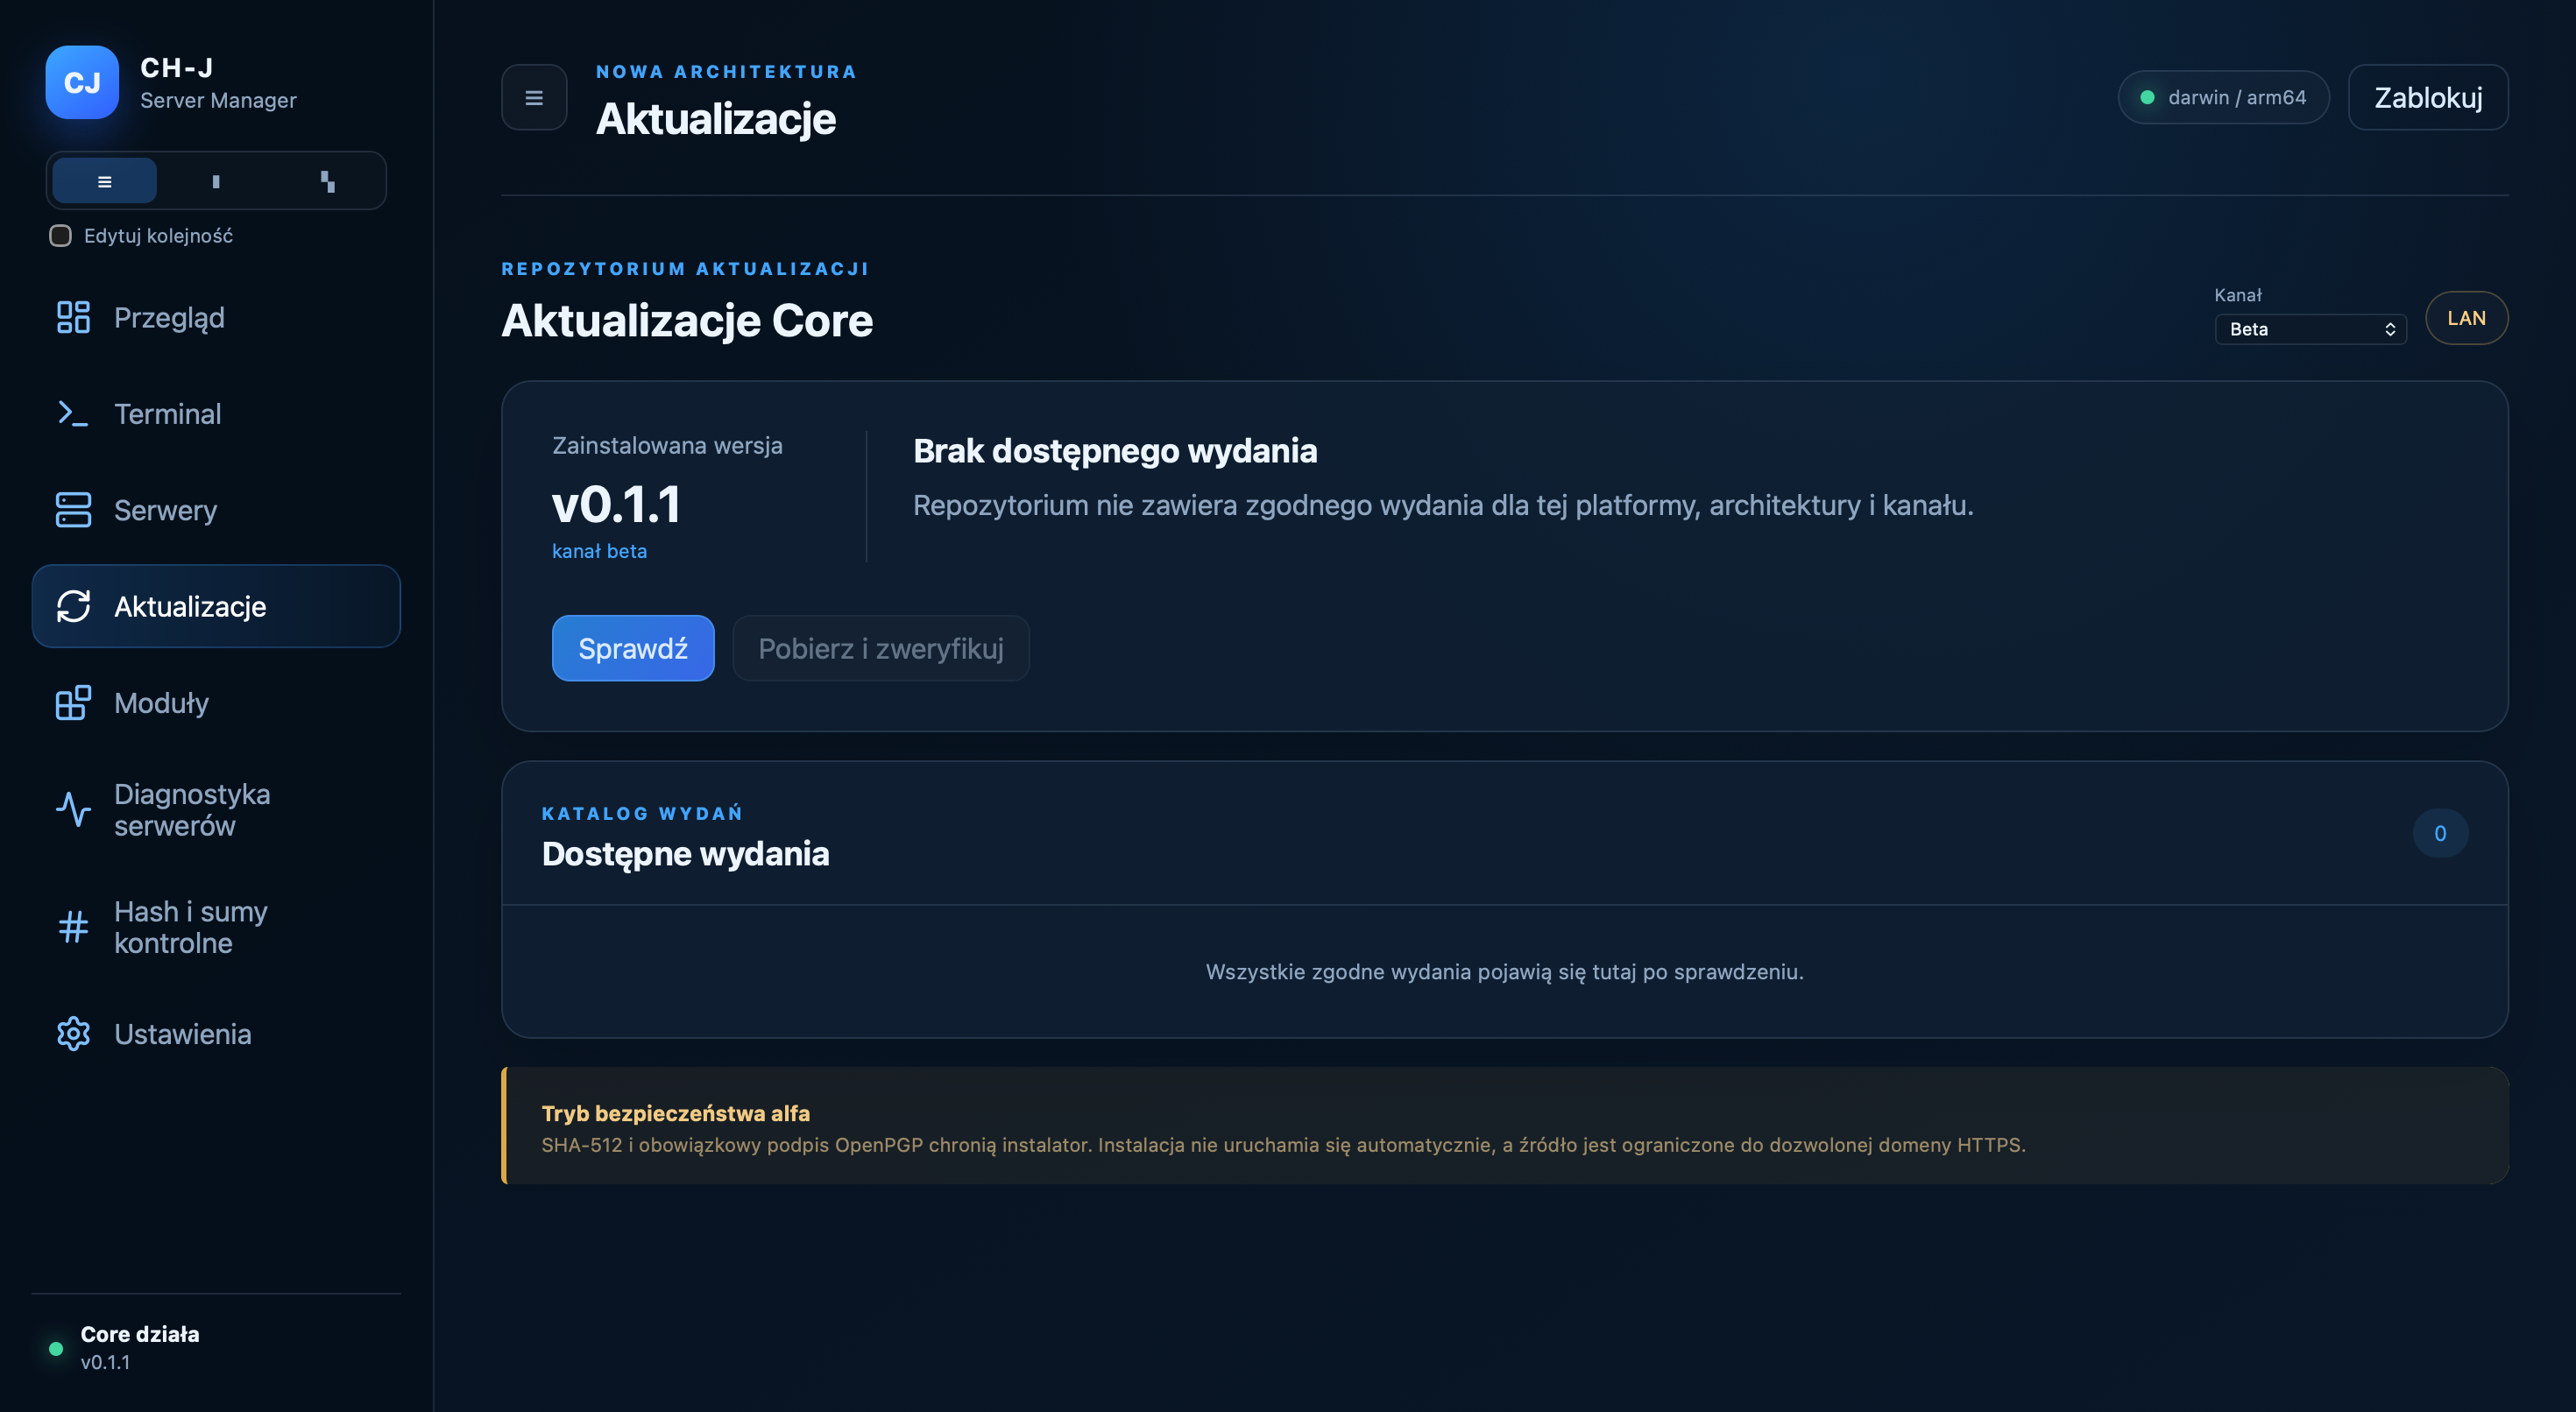
Server Manager nazywa się teraz CH-J Tools. Przy pierwszym uruchomieniu istniejący folder danych jest przenoszony automatycznie, instalator Windows usuwa starą instalację, a pakiet DEB ch-j-tools zastępuje ch-j-server-manager.
Podpisana i notaryzowana wersja dla macOS
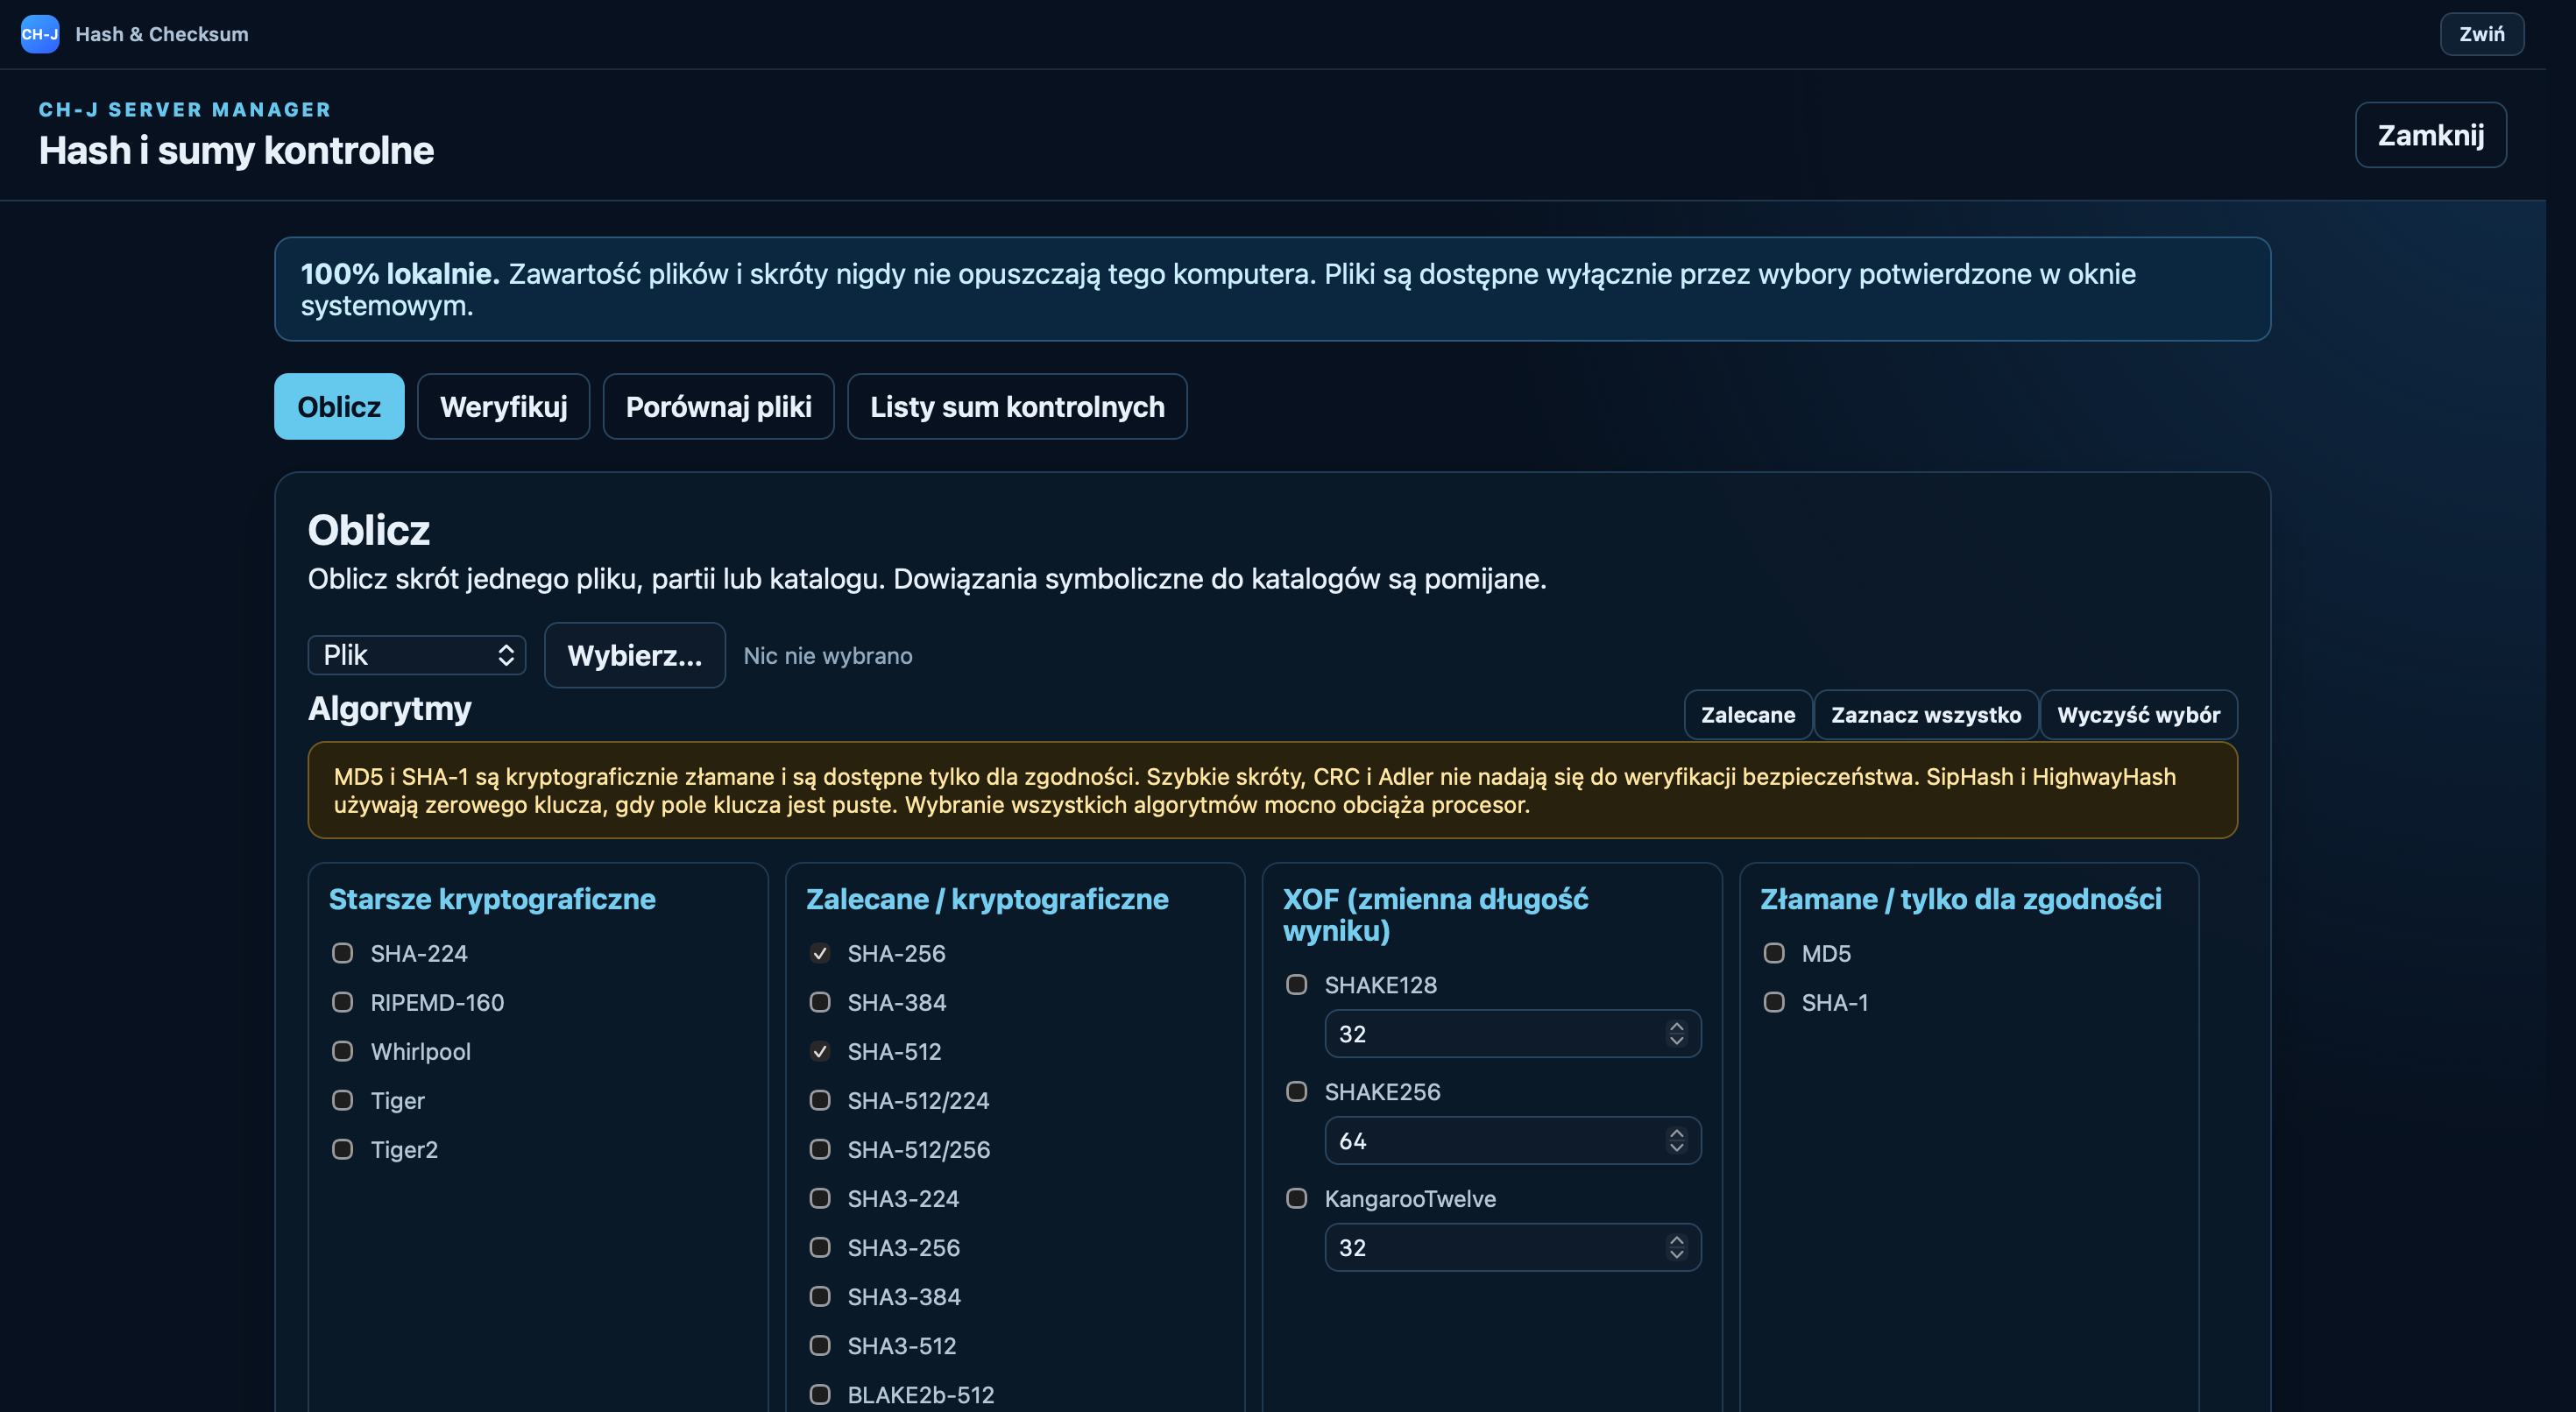
Pakiet DMG jest podpisany certyfikatem Apple Developer ID Application i notaryzowany przez Apple. Każdy plik instalacyjny ma też oddzielny podpis OpenPGP i sumę kontrolną SHA-512.
Standby Helper i podpisy z menu kontekstowego
Mały proces w tle bez WebView jest włączony po instalacji i można go wyłączyć w Ustawieniach. Dodaje akcje „Zweryfikuj podpis” i „Podpisz (OpenPGP)” do Finder, Eksploratora, Nautilus, Nemo i Dolphin. Szybka weryfikacja używa kluczy z Pęku kluczy, zapisanych kluczy publicznych, wybranego pliku klucza lub klucza z keys.ch-j.de na podstawie odcisku w podpisie i pokazuje stan unieważnienia klucza na keys.ch-j.de.
Apache Manager, Rsync Manager i Network Manager
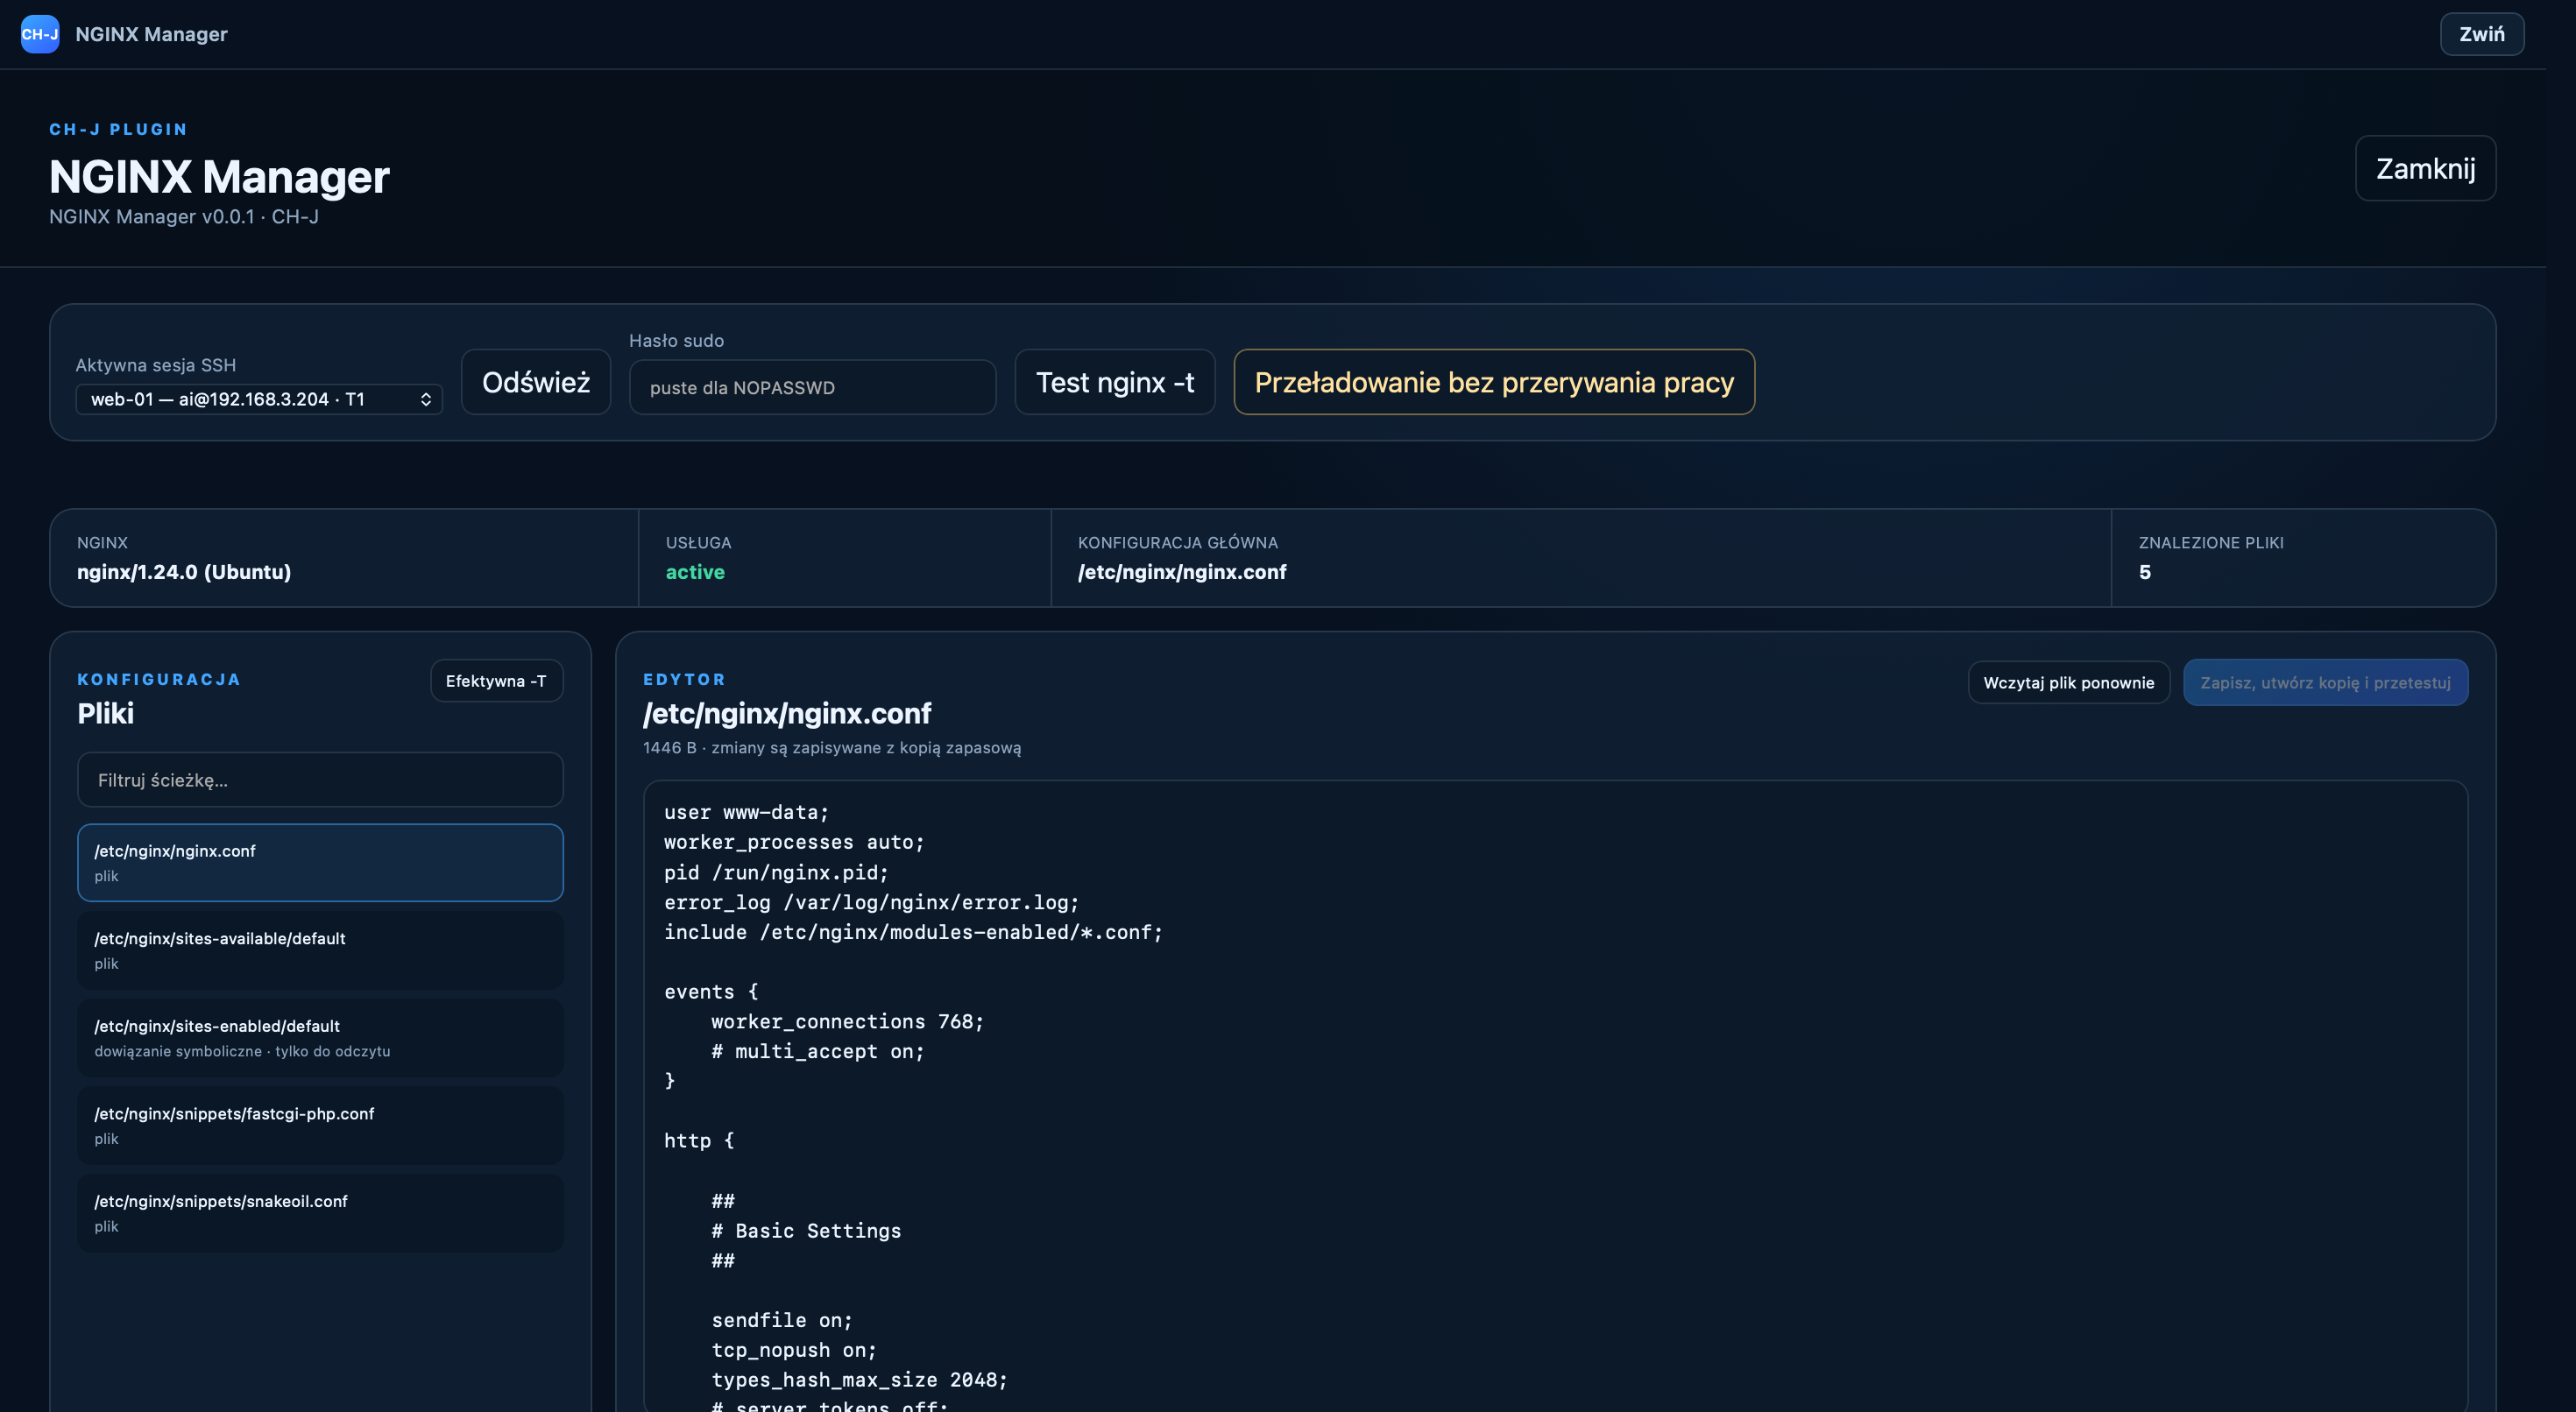
Apache Manager zarządza witrynami, modułami, PHP, TLS i odwrotnymi proxy z podglądem zmian. Rsync Manager kopiuje, tworzy kopie lustrzane i zapasowe z podglądem i harmonogramem. Network Manager pokazuje interfejsy, trasy, porty i zaporę; cofa zmianę sieci, jeśli nie potwierdzisz jej po ponownym zalogowaniu przez SSH.
Kryptografia postkwantowa
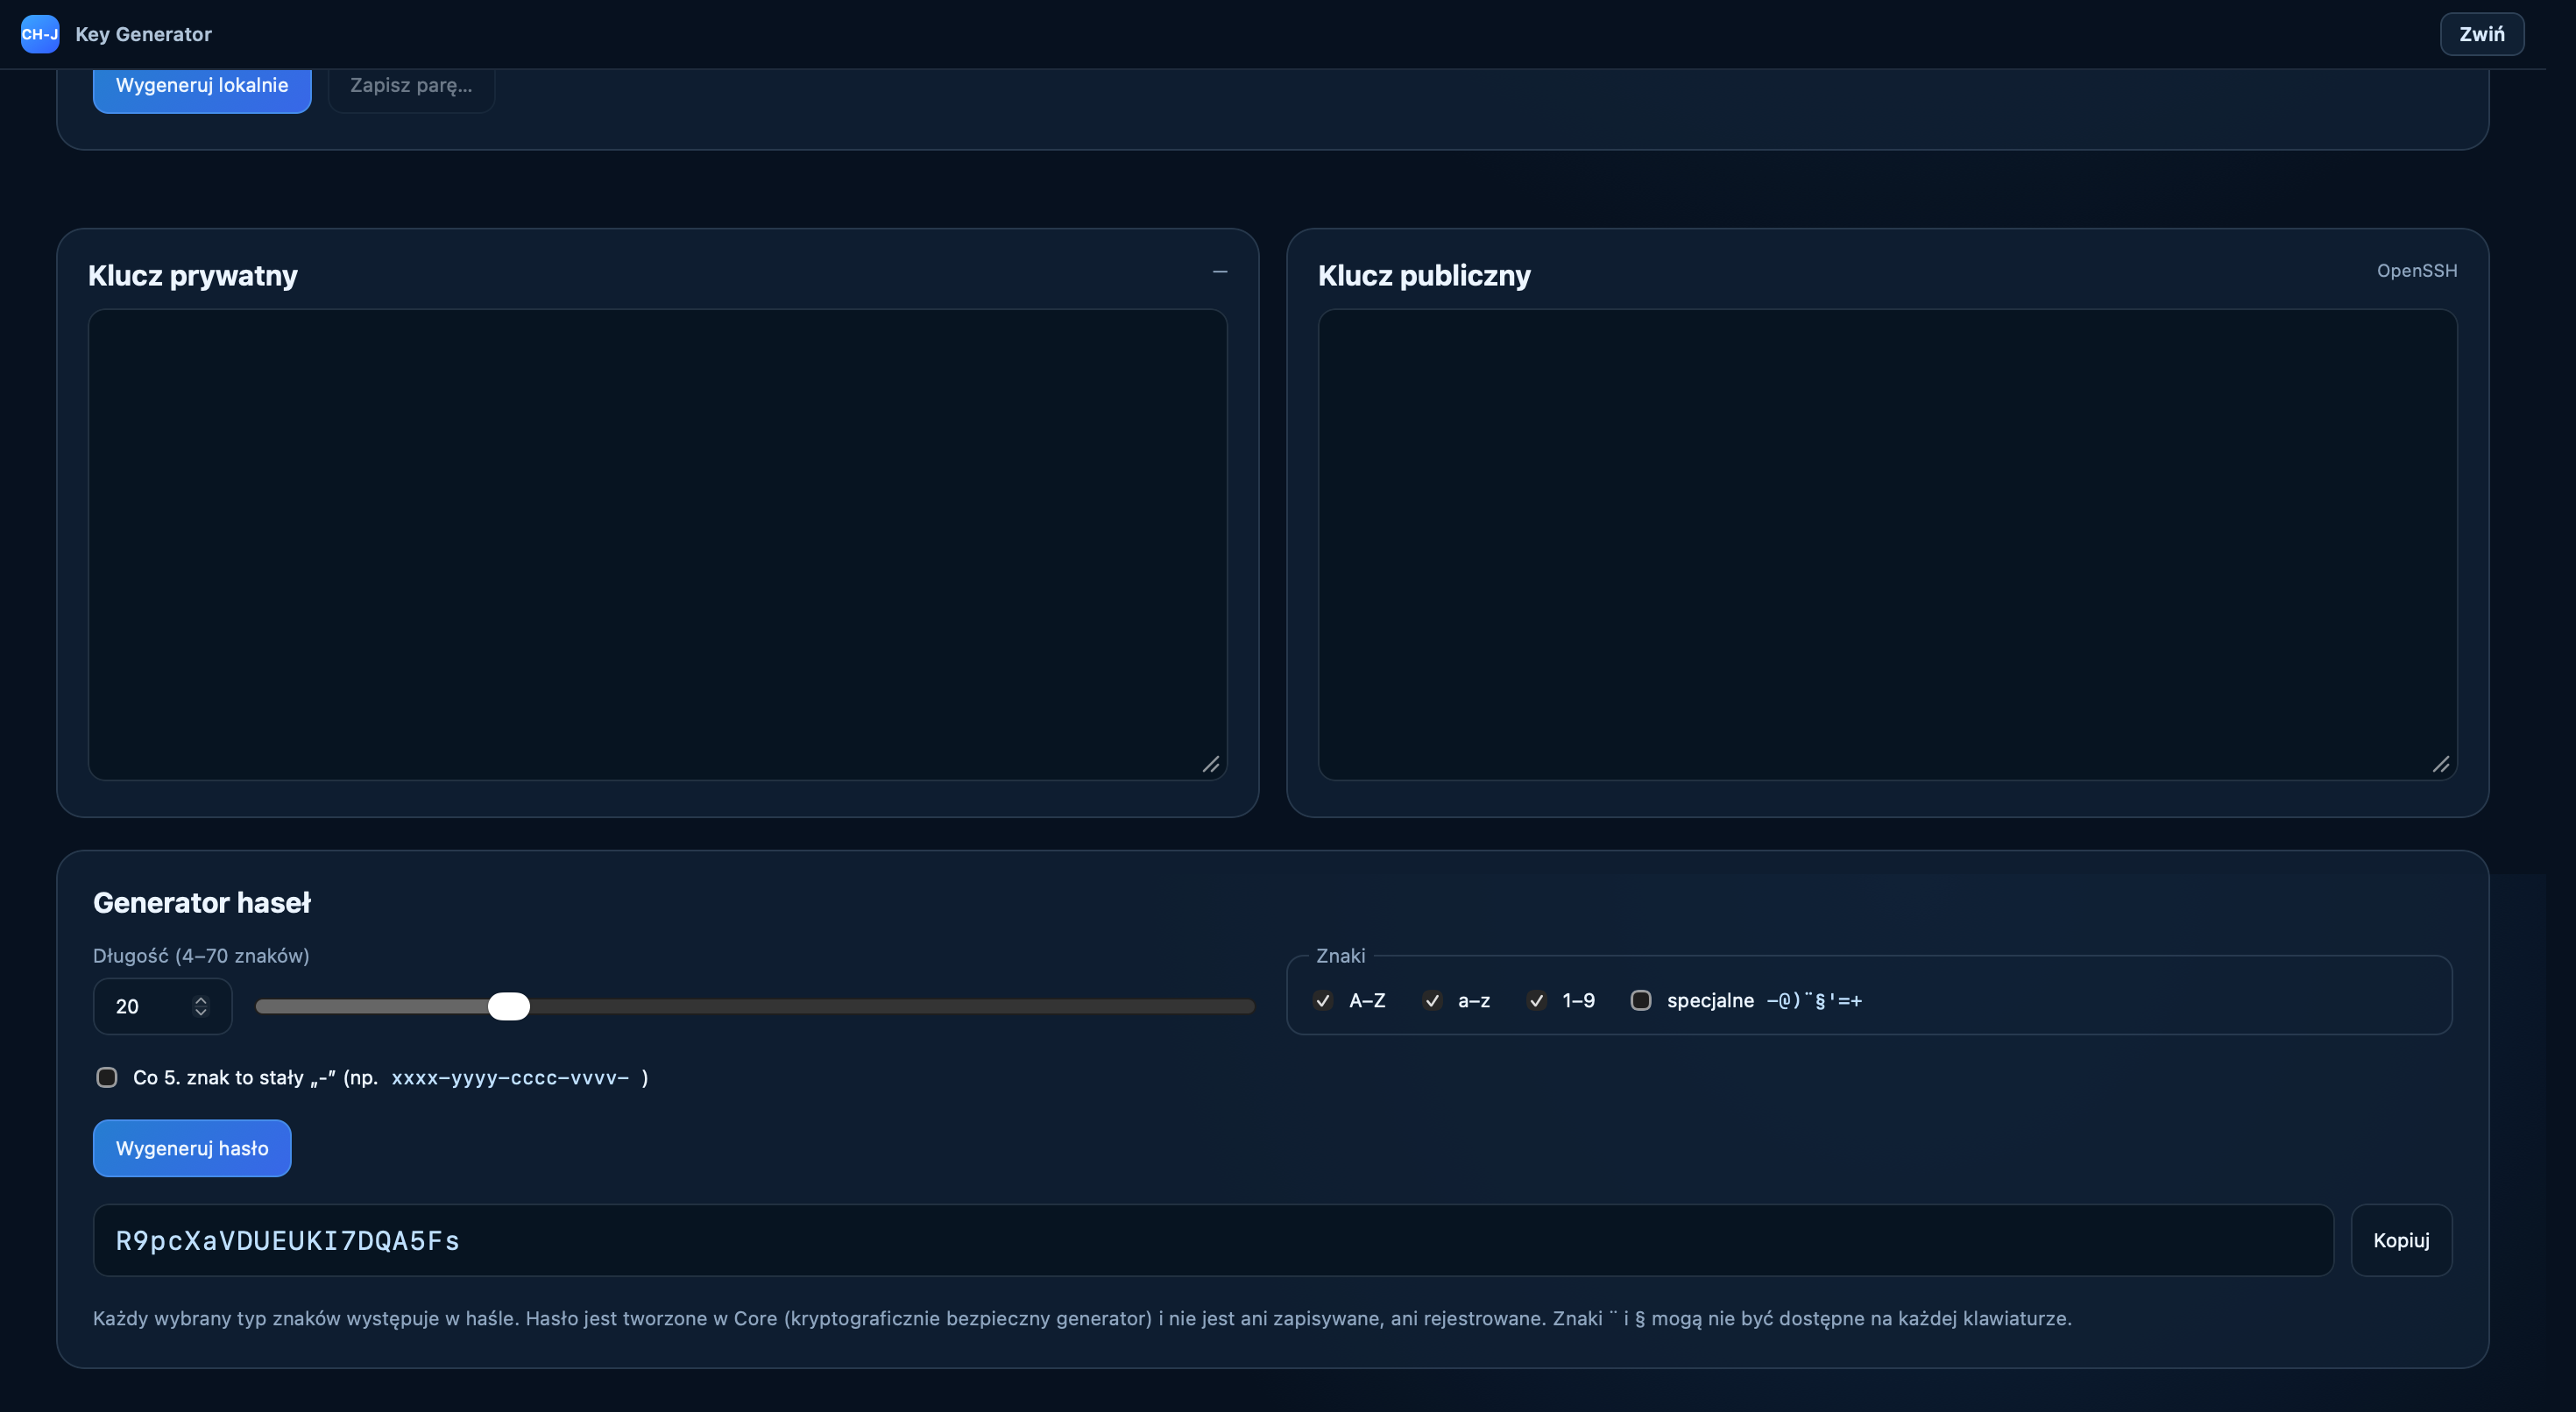
Pęk kluczy i Generator kluczy oferują hybrydowe i postkwantowe algorytmy OpenPGP według RFC 9980 (ML-DSA, SLH-DSA, ML-KEM) oraz klucz SSH ssh-mldsa44-ed25519. Połączenia SSH oferują trzy hybrydowe wymiany kluczy ML-KEM według RFC 10042 z opcjami „Preferuj hybrydowe” lub „Tylko hybrydowe”.
Terminal, moduły i ustawienia
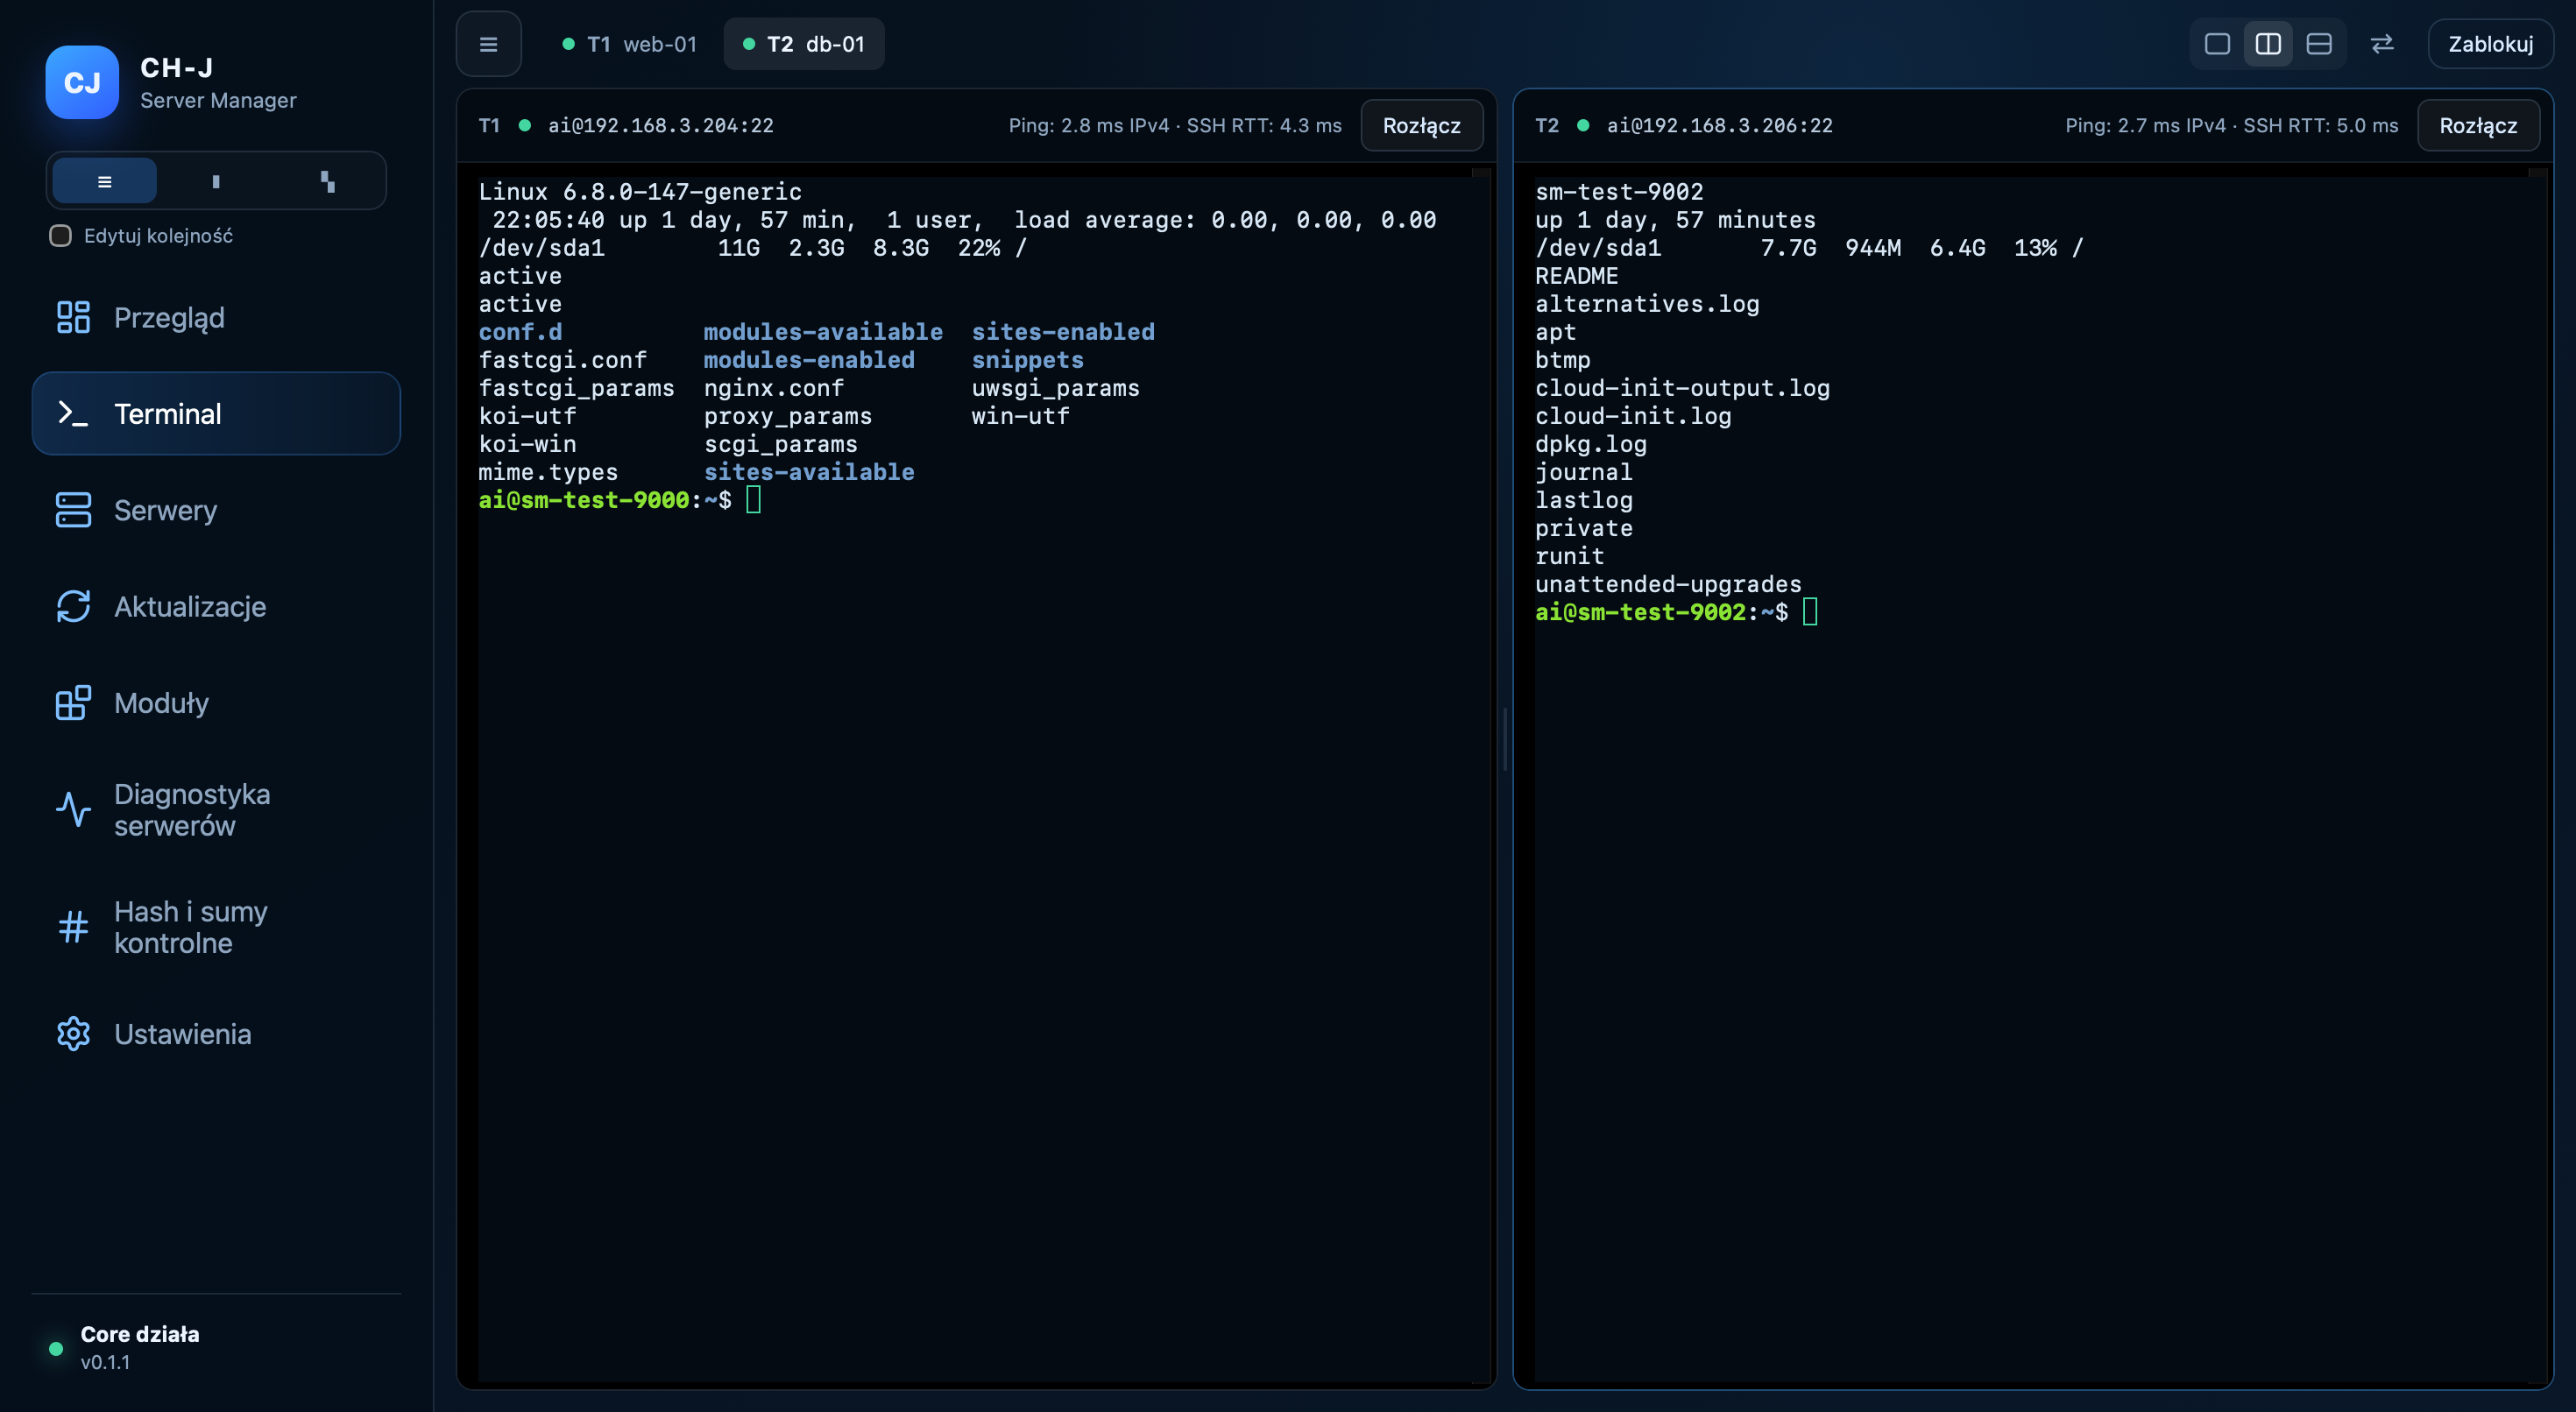
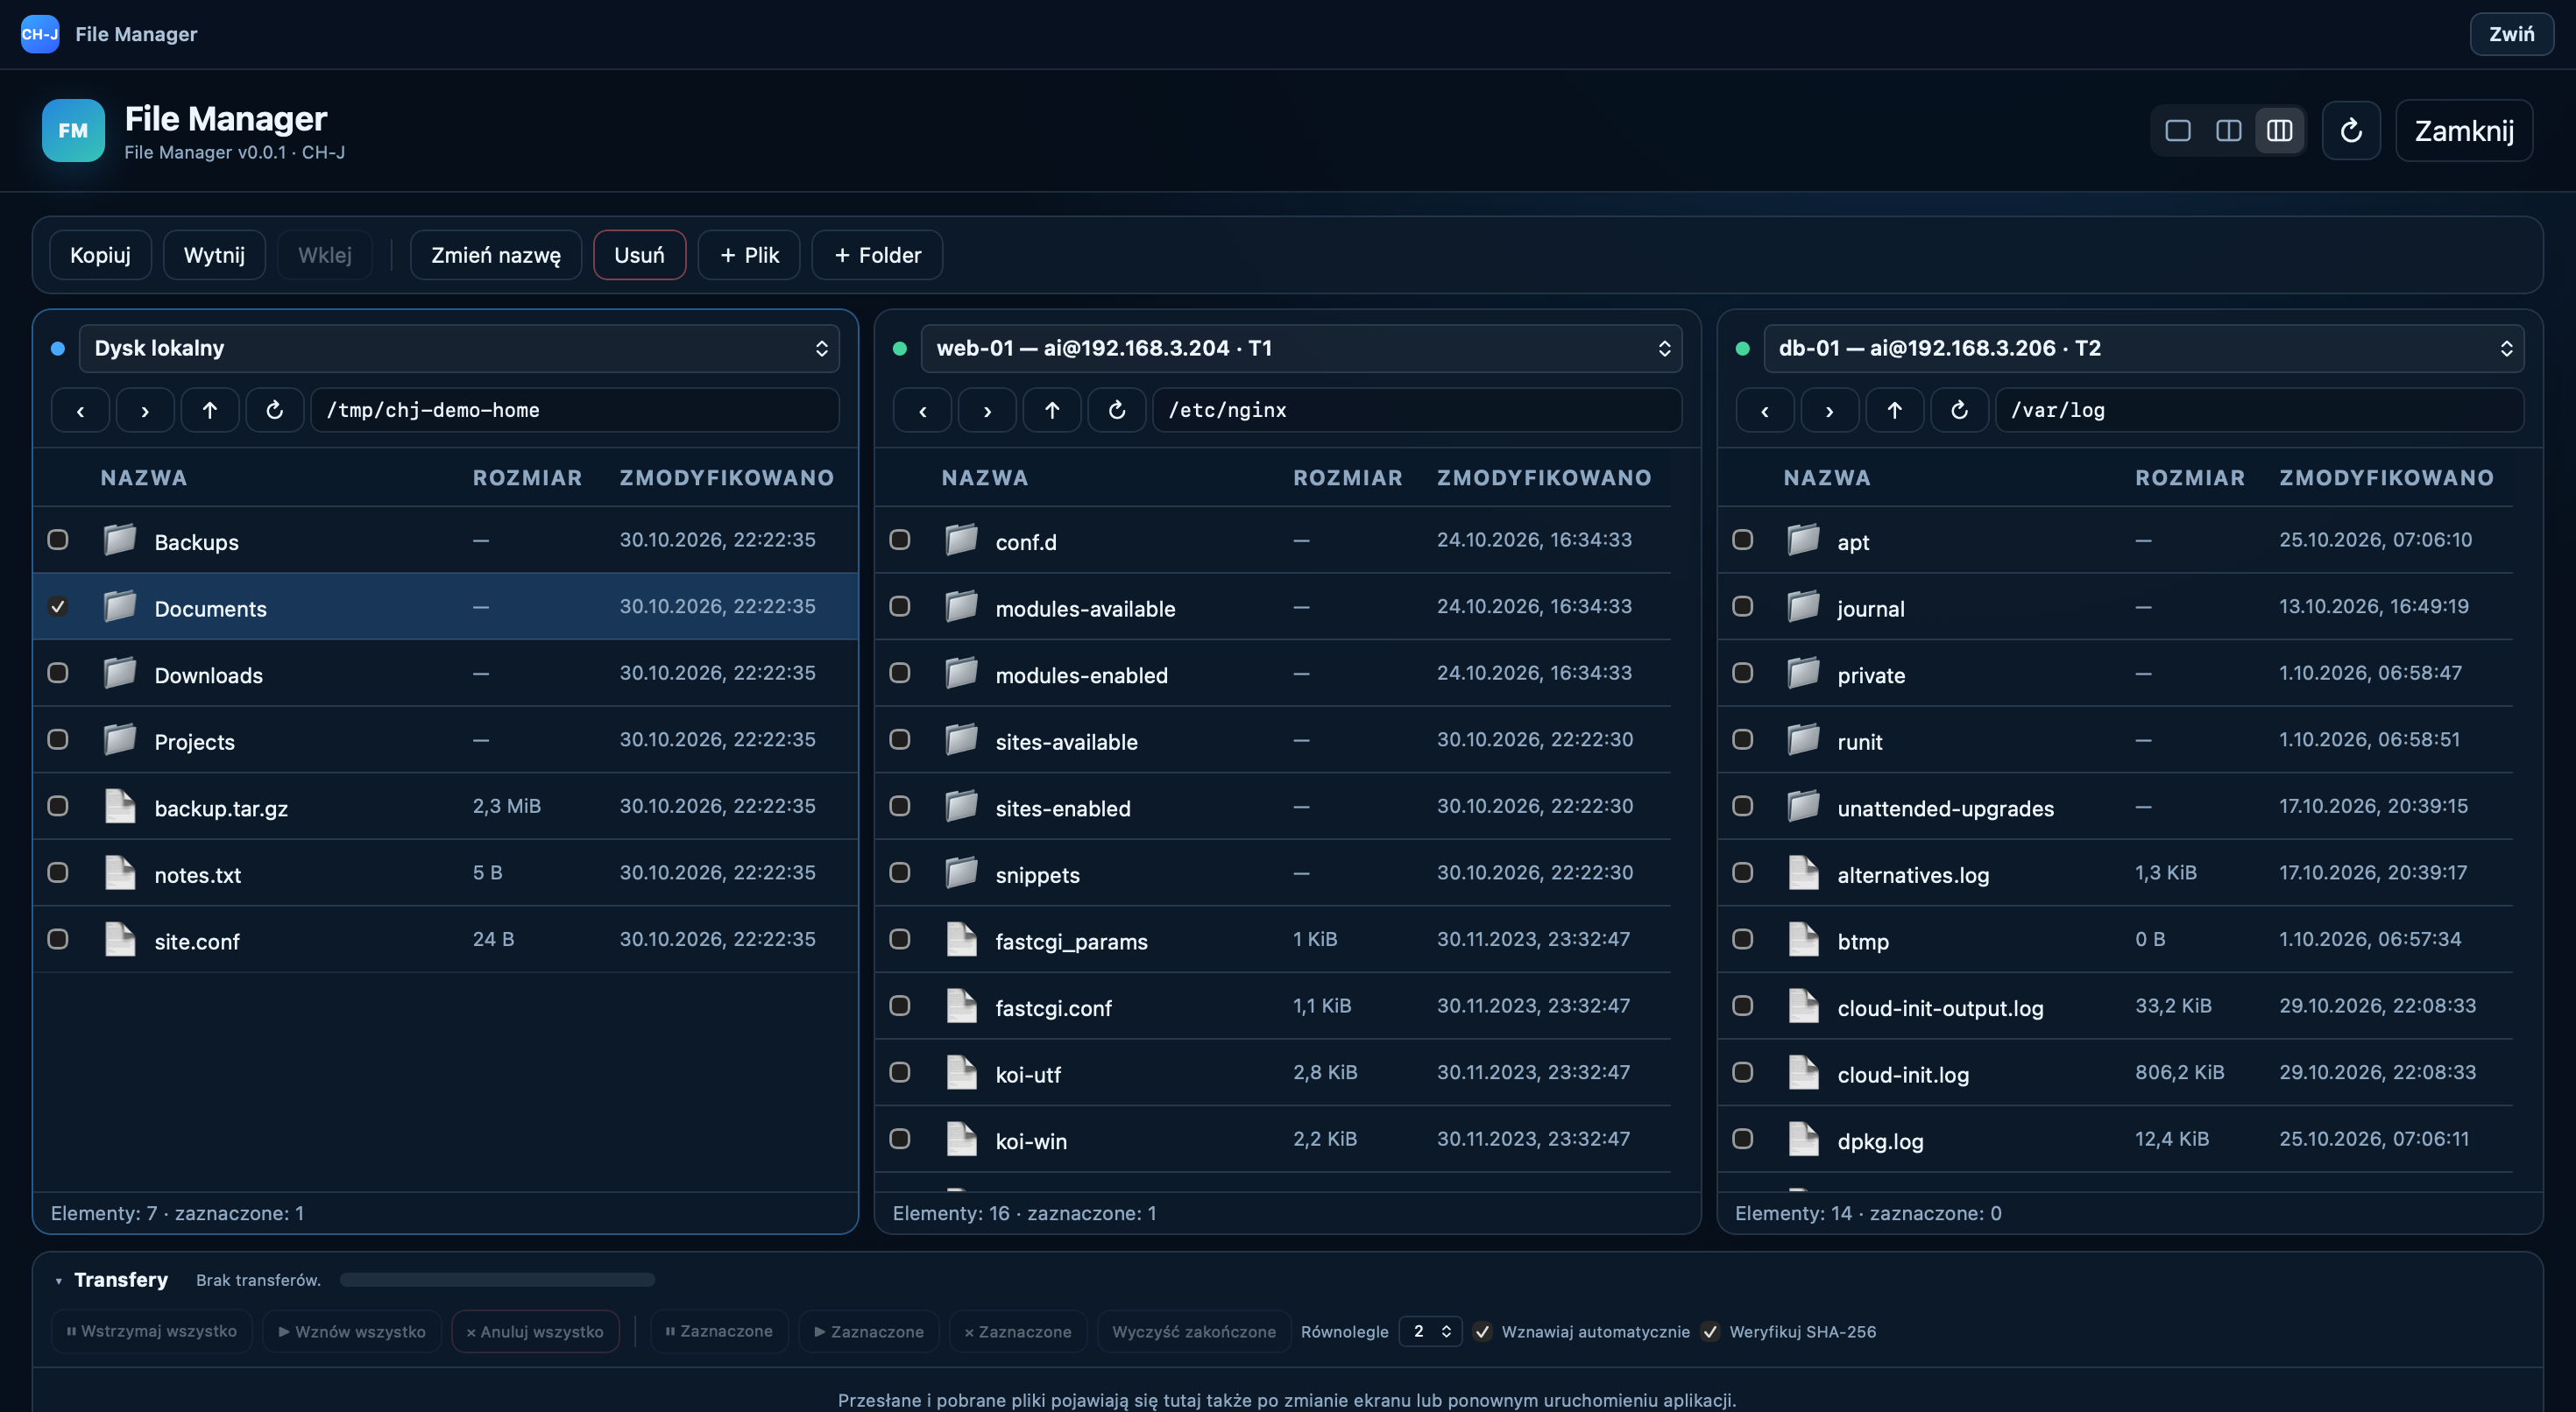
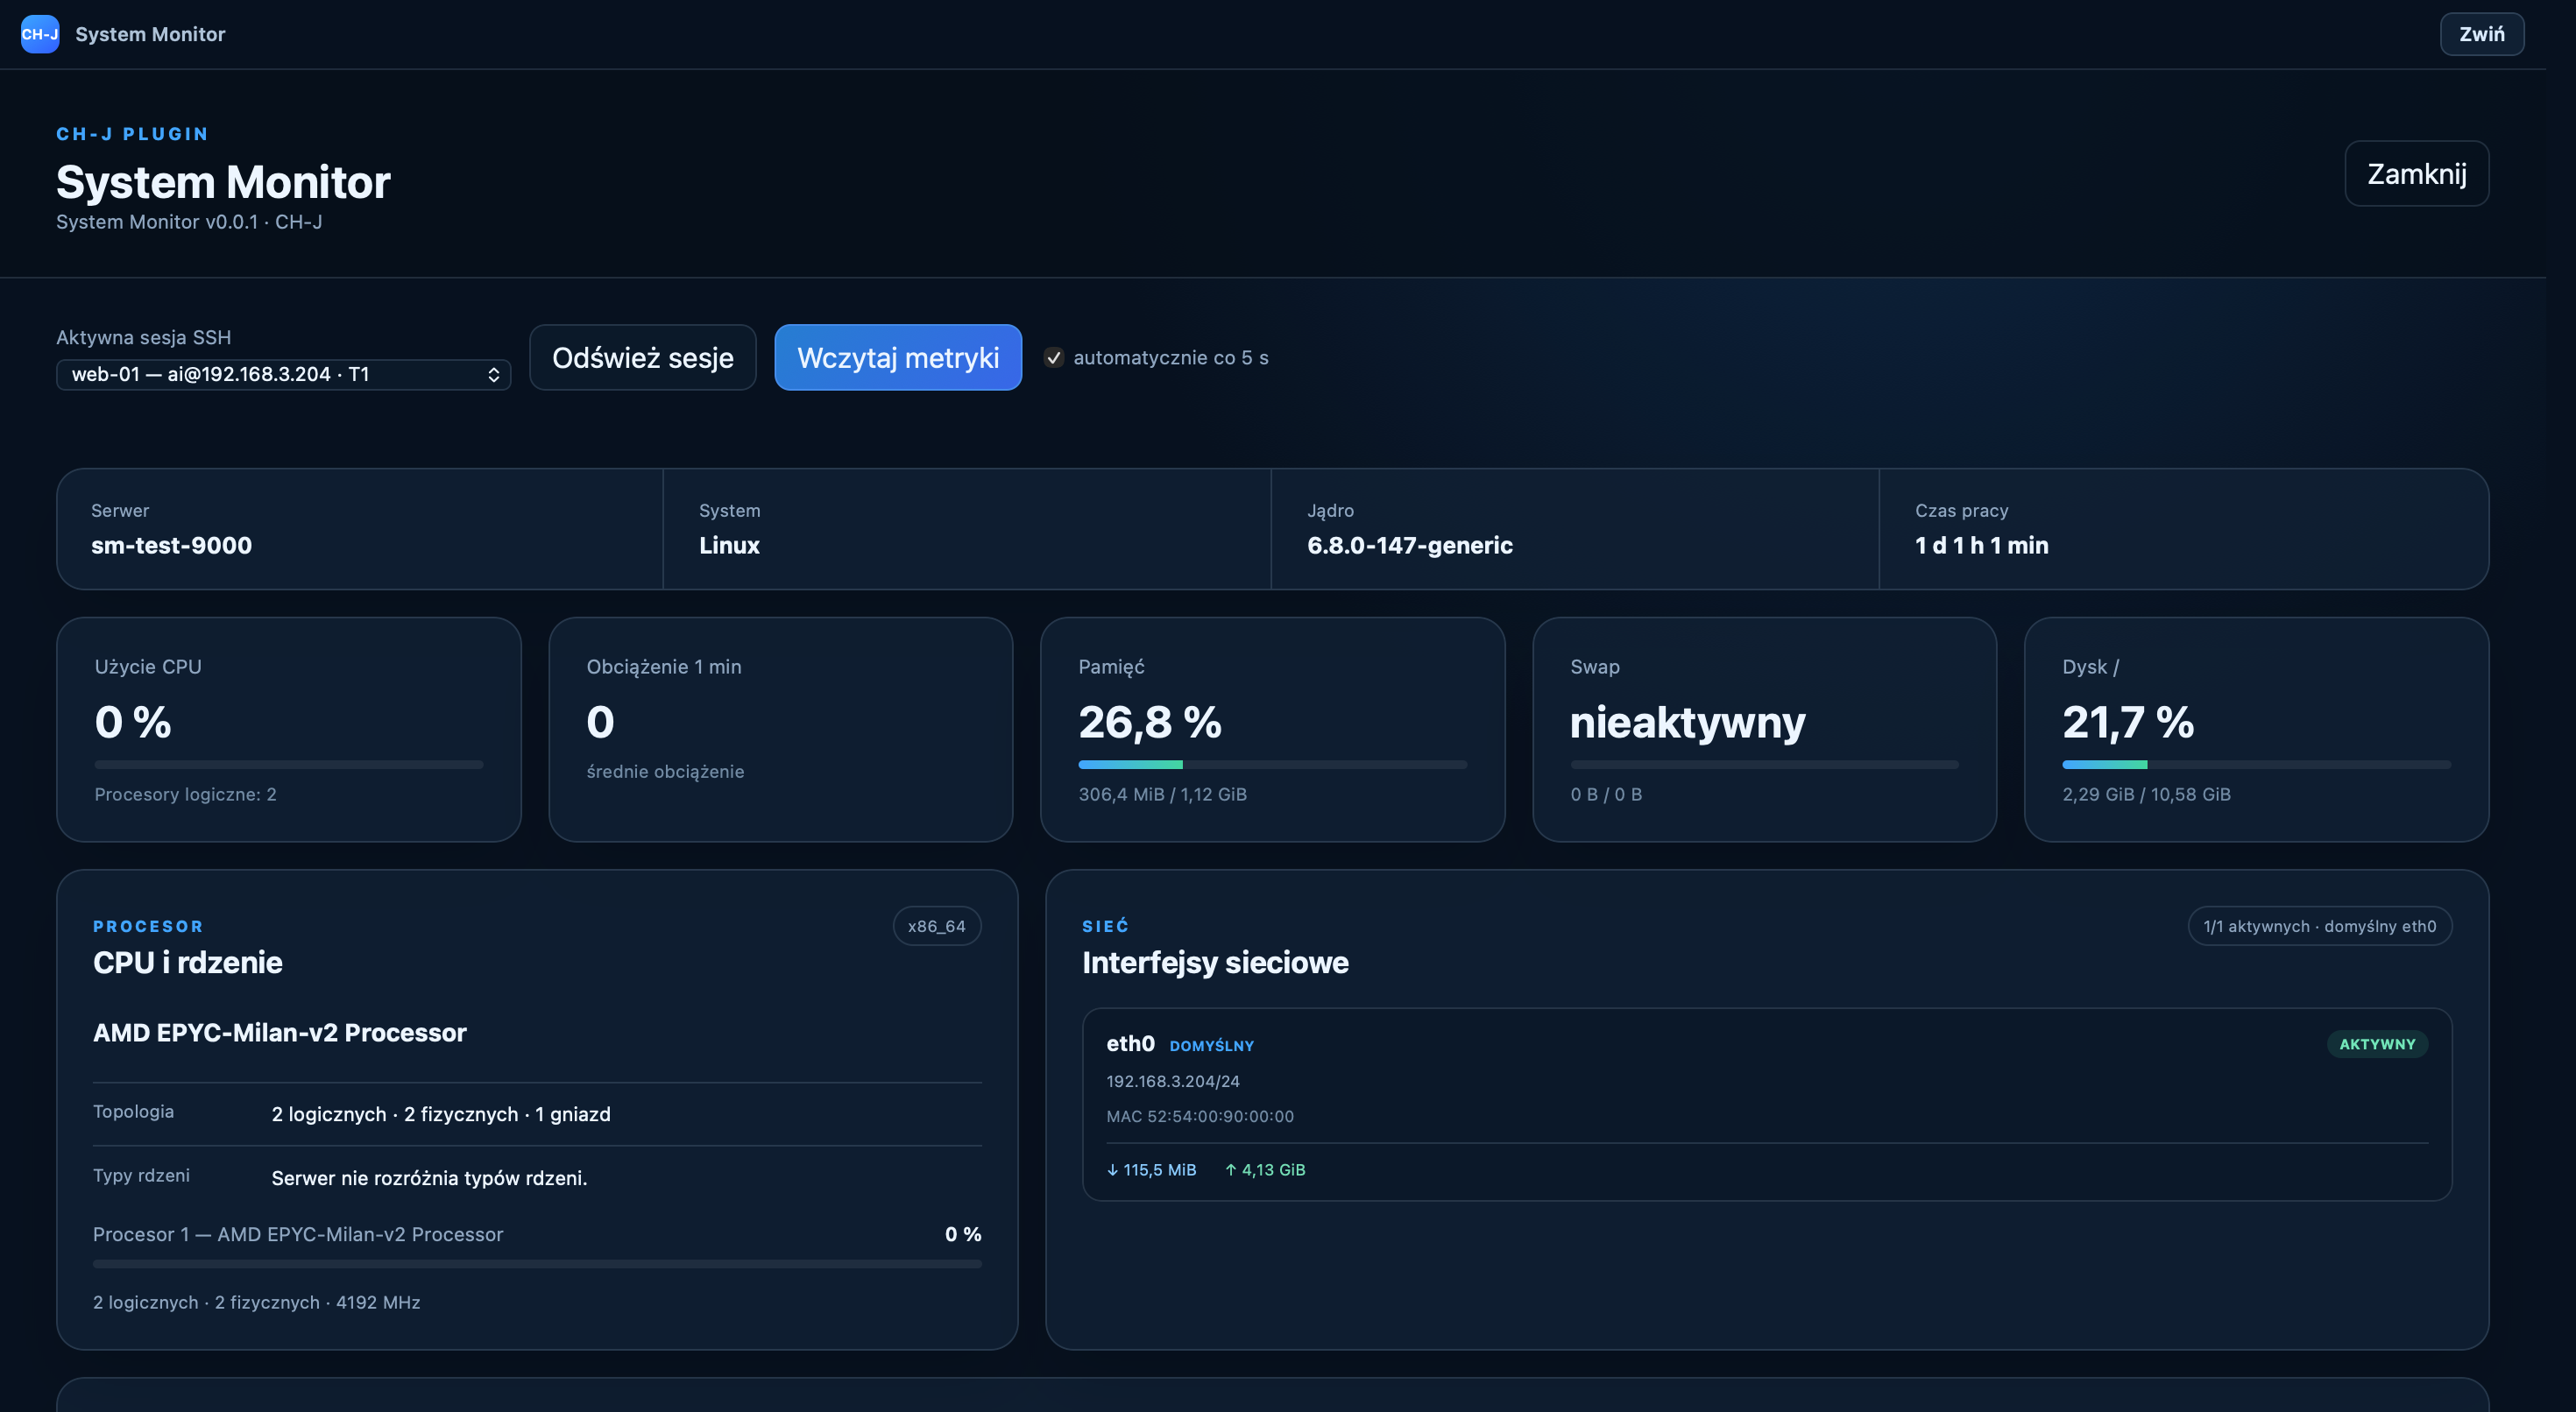
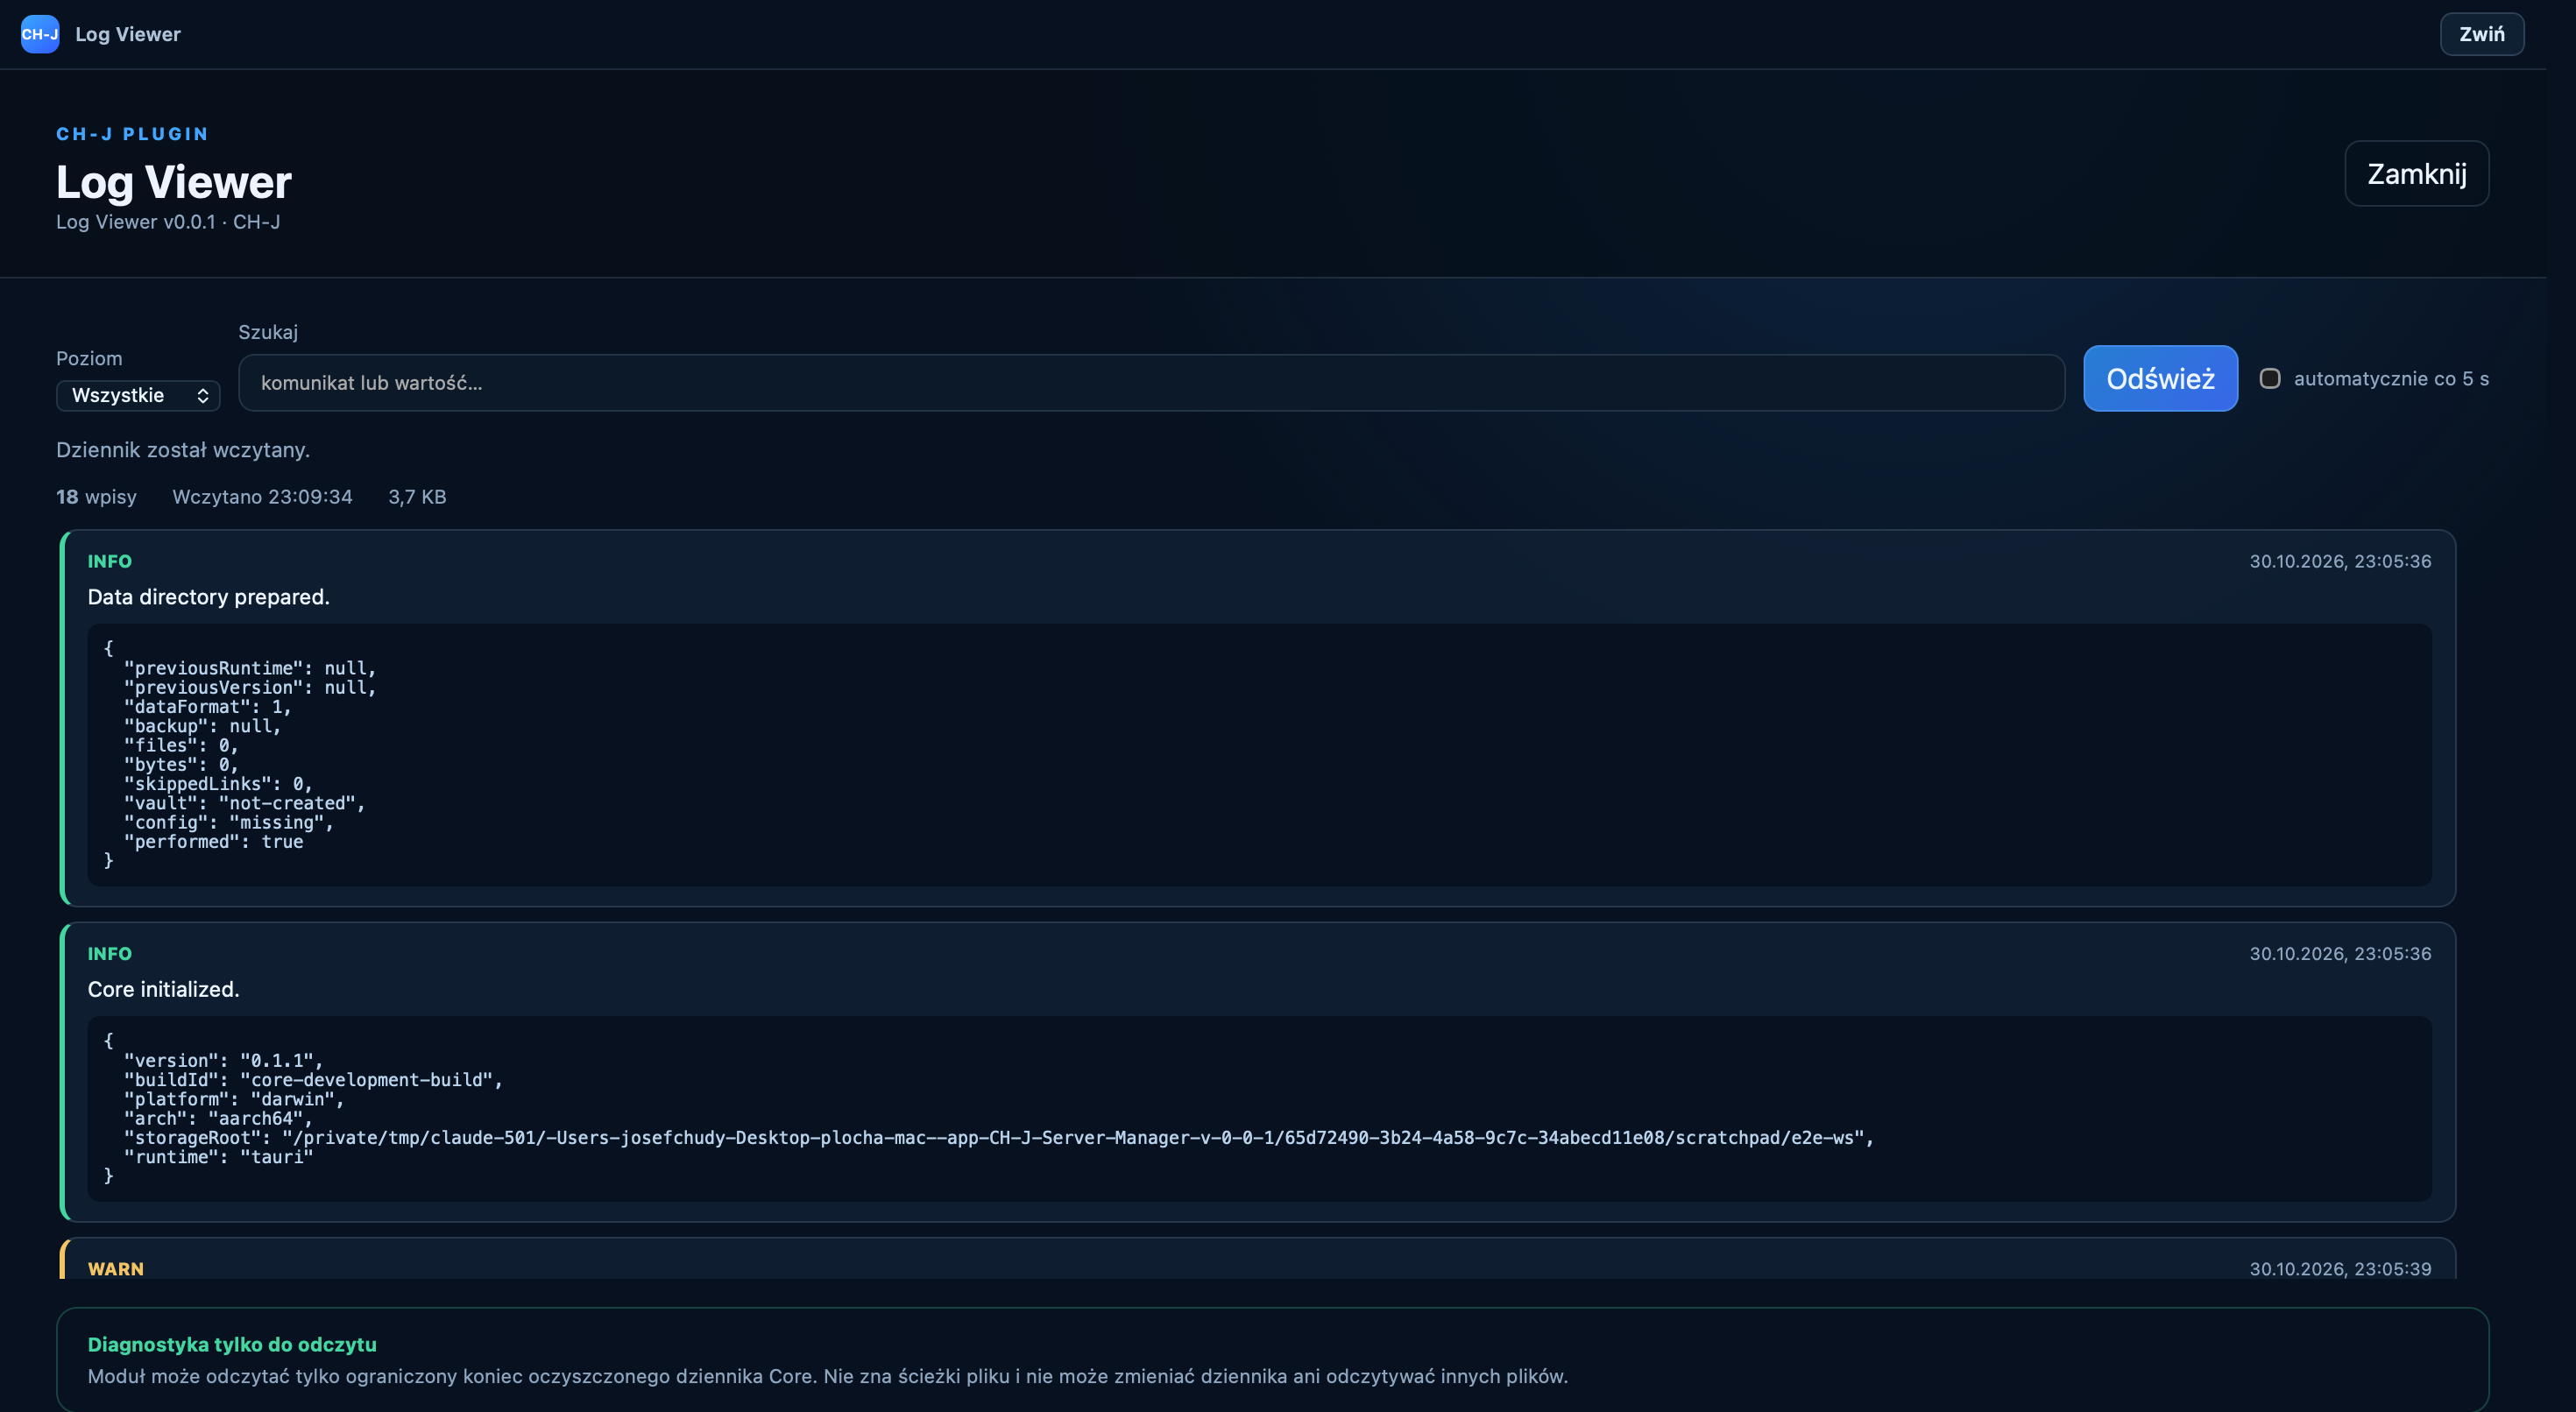
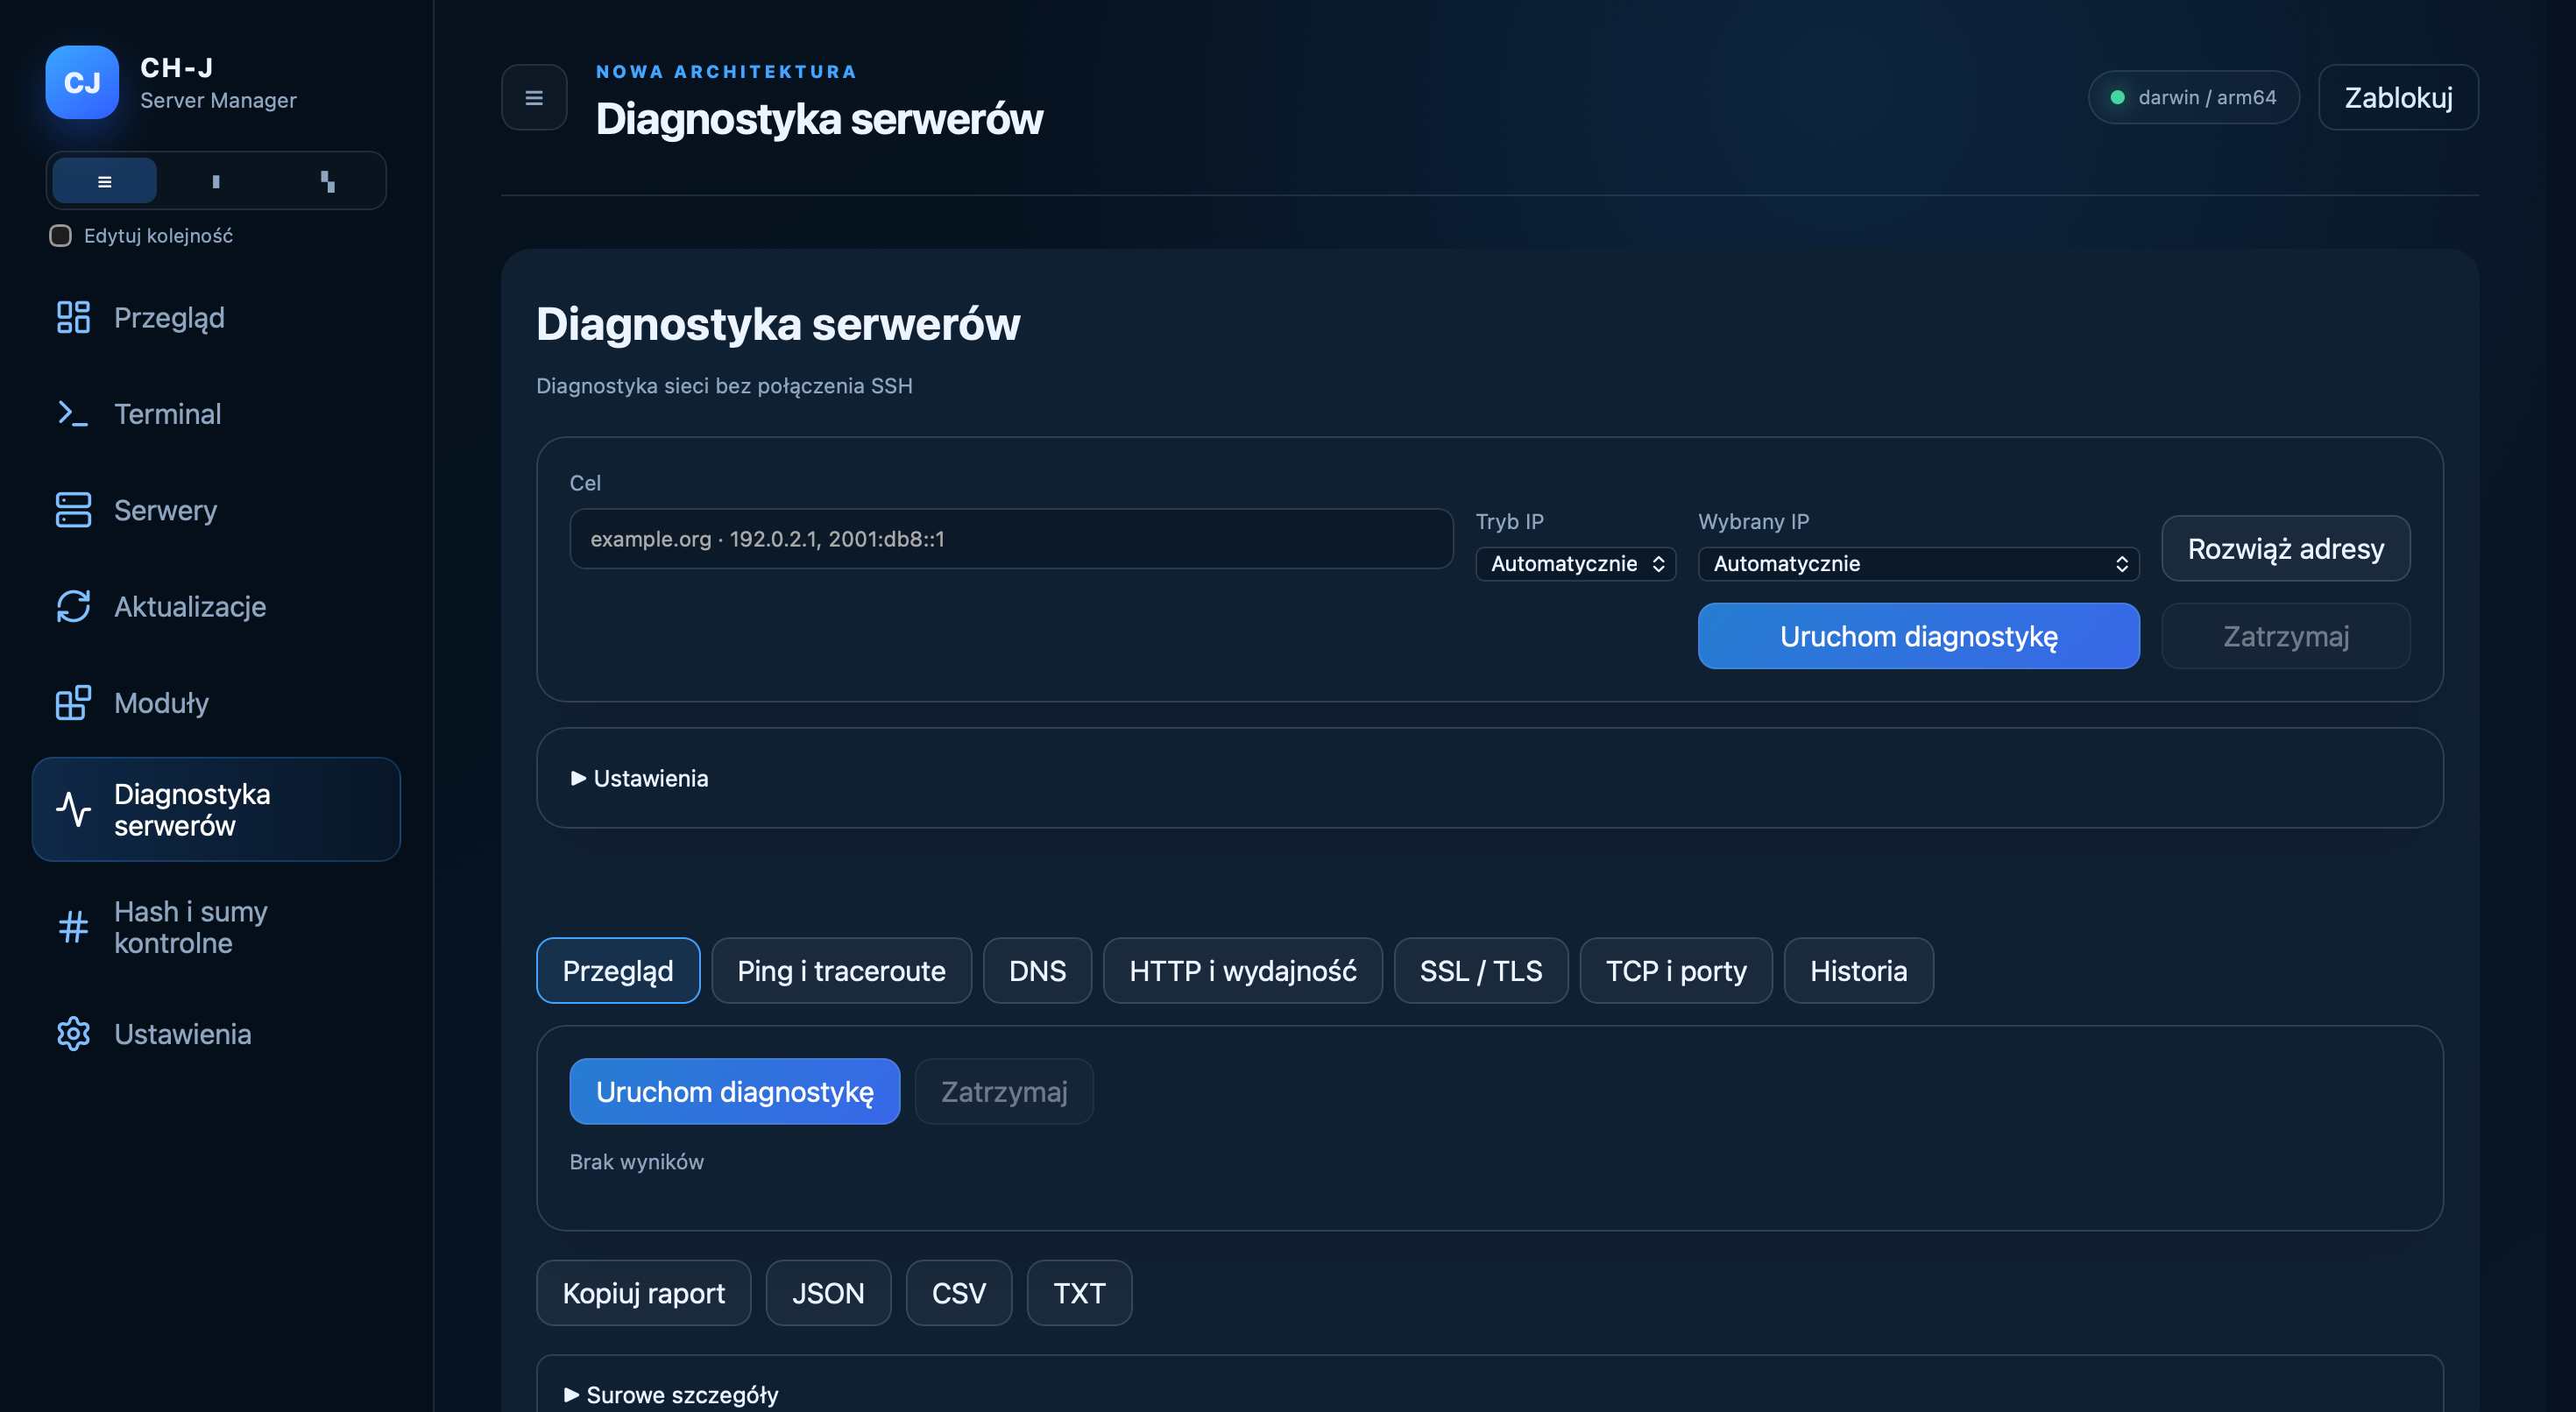
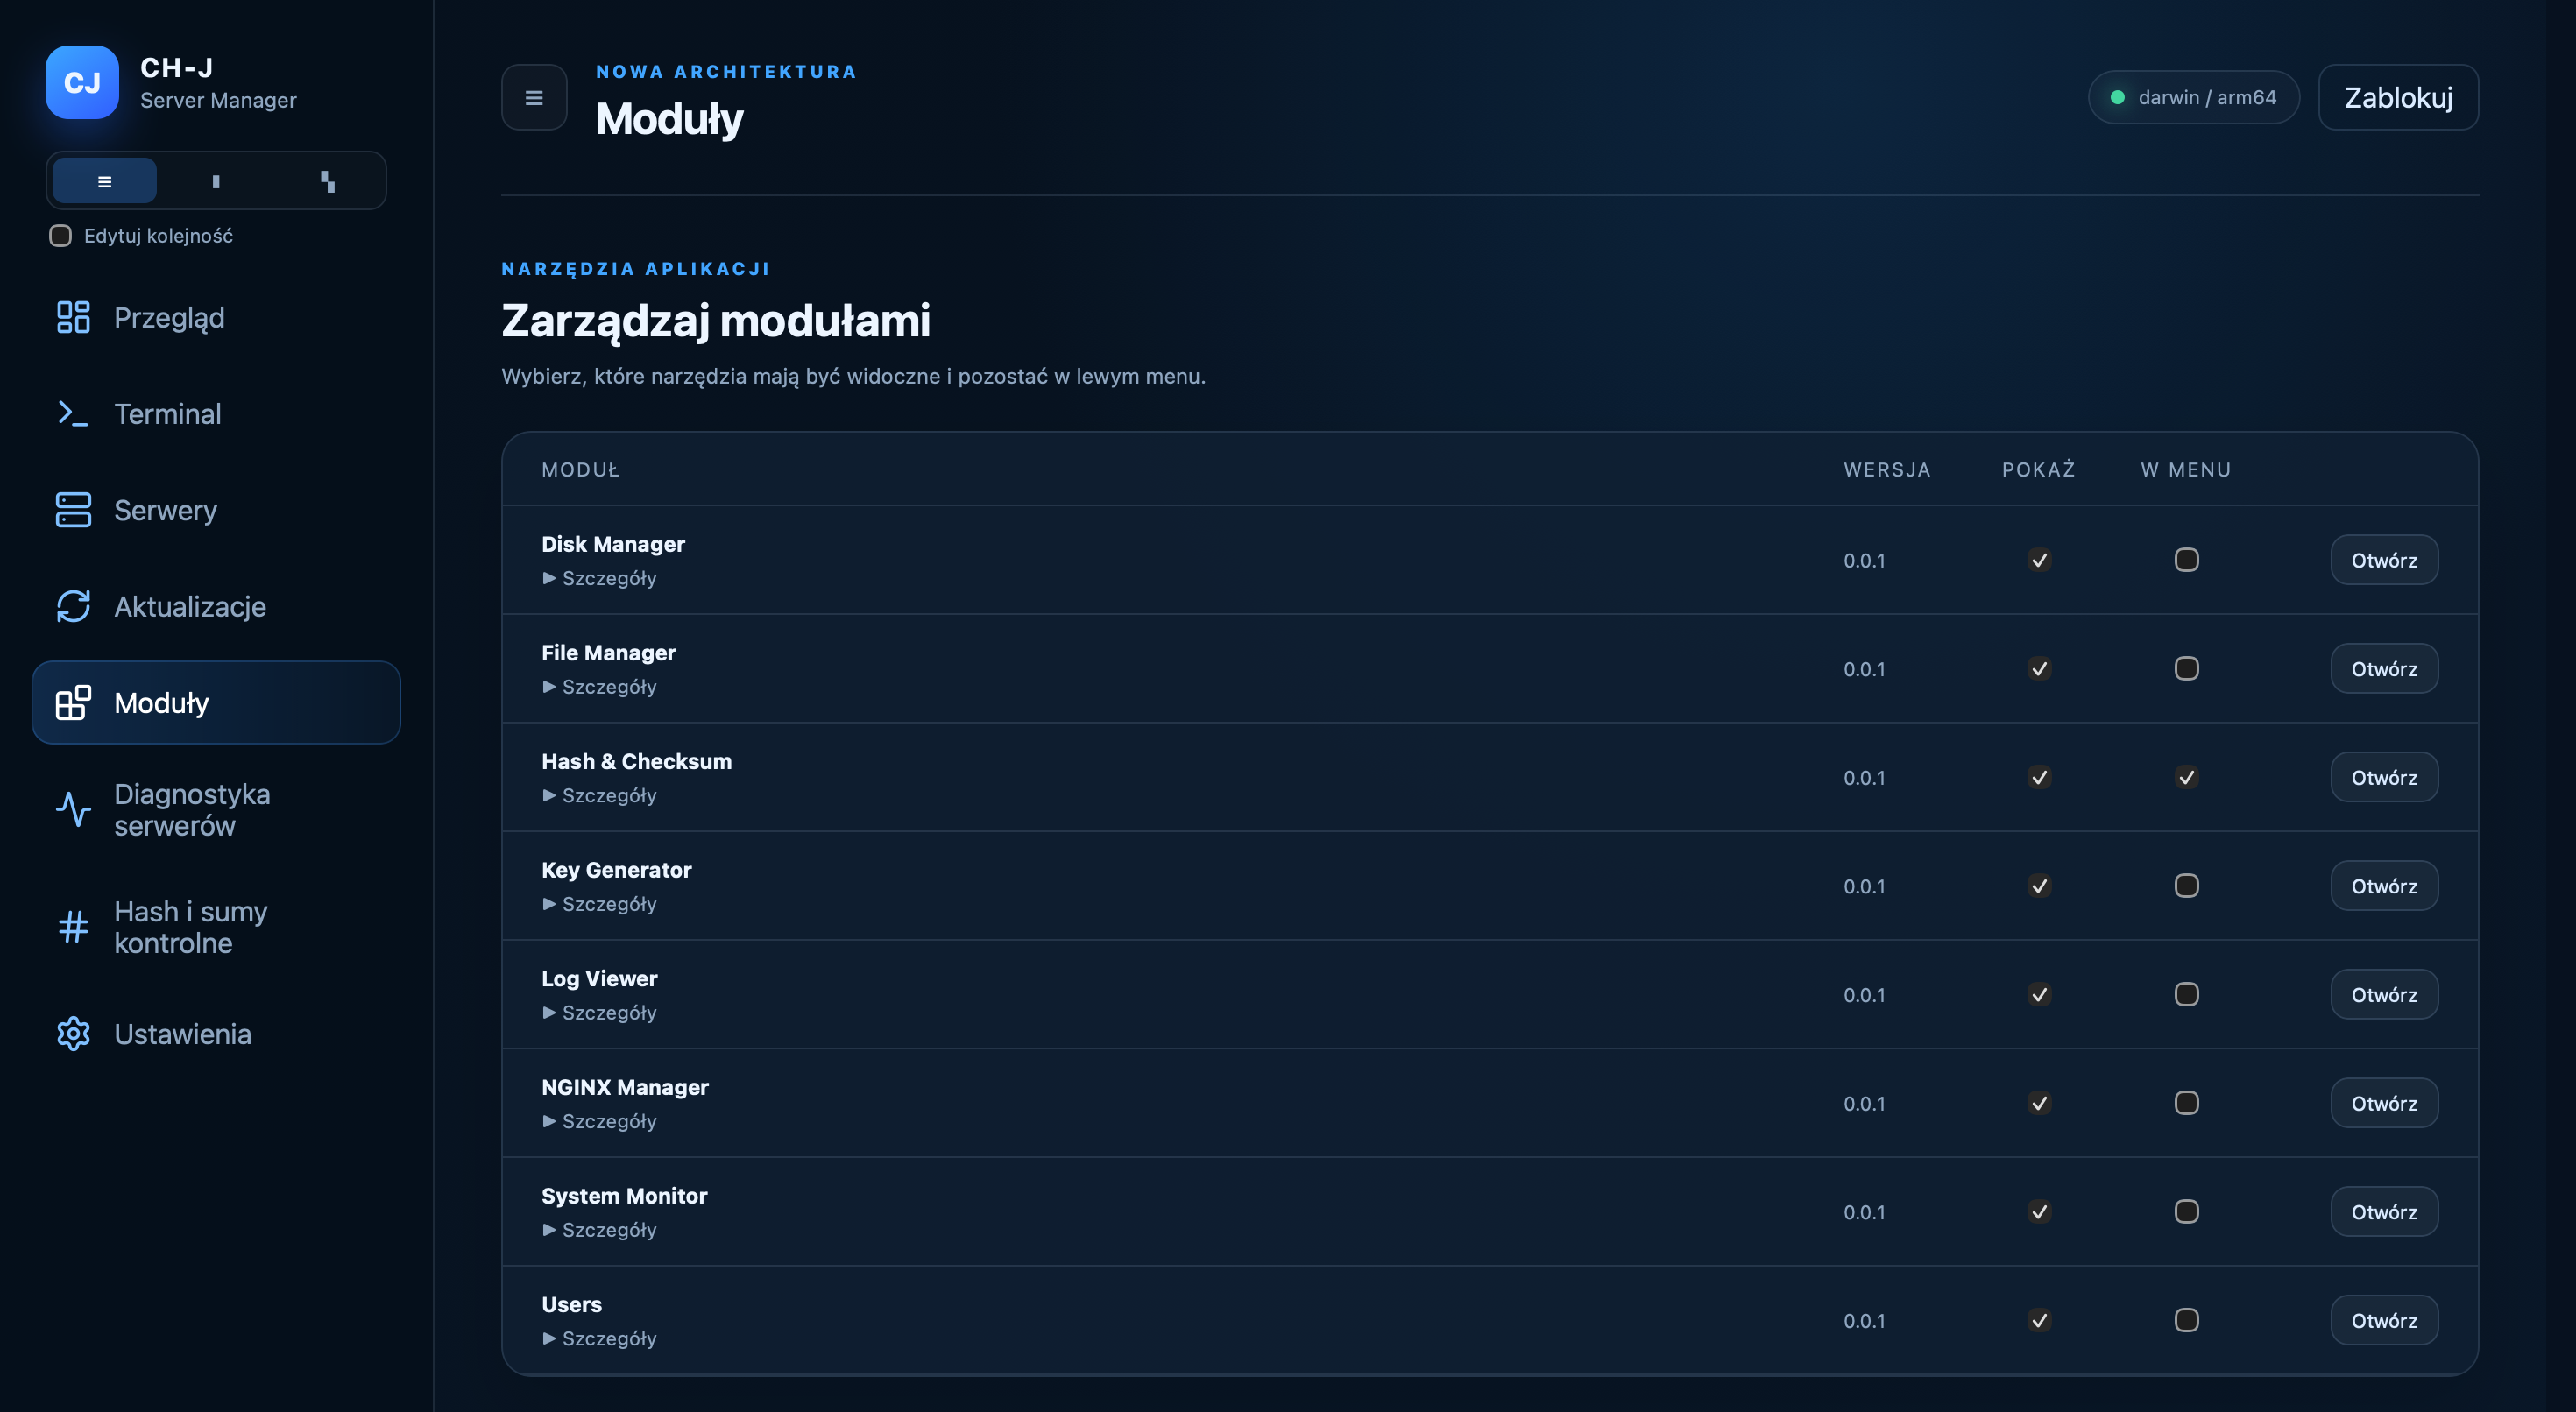
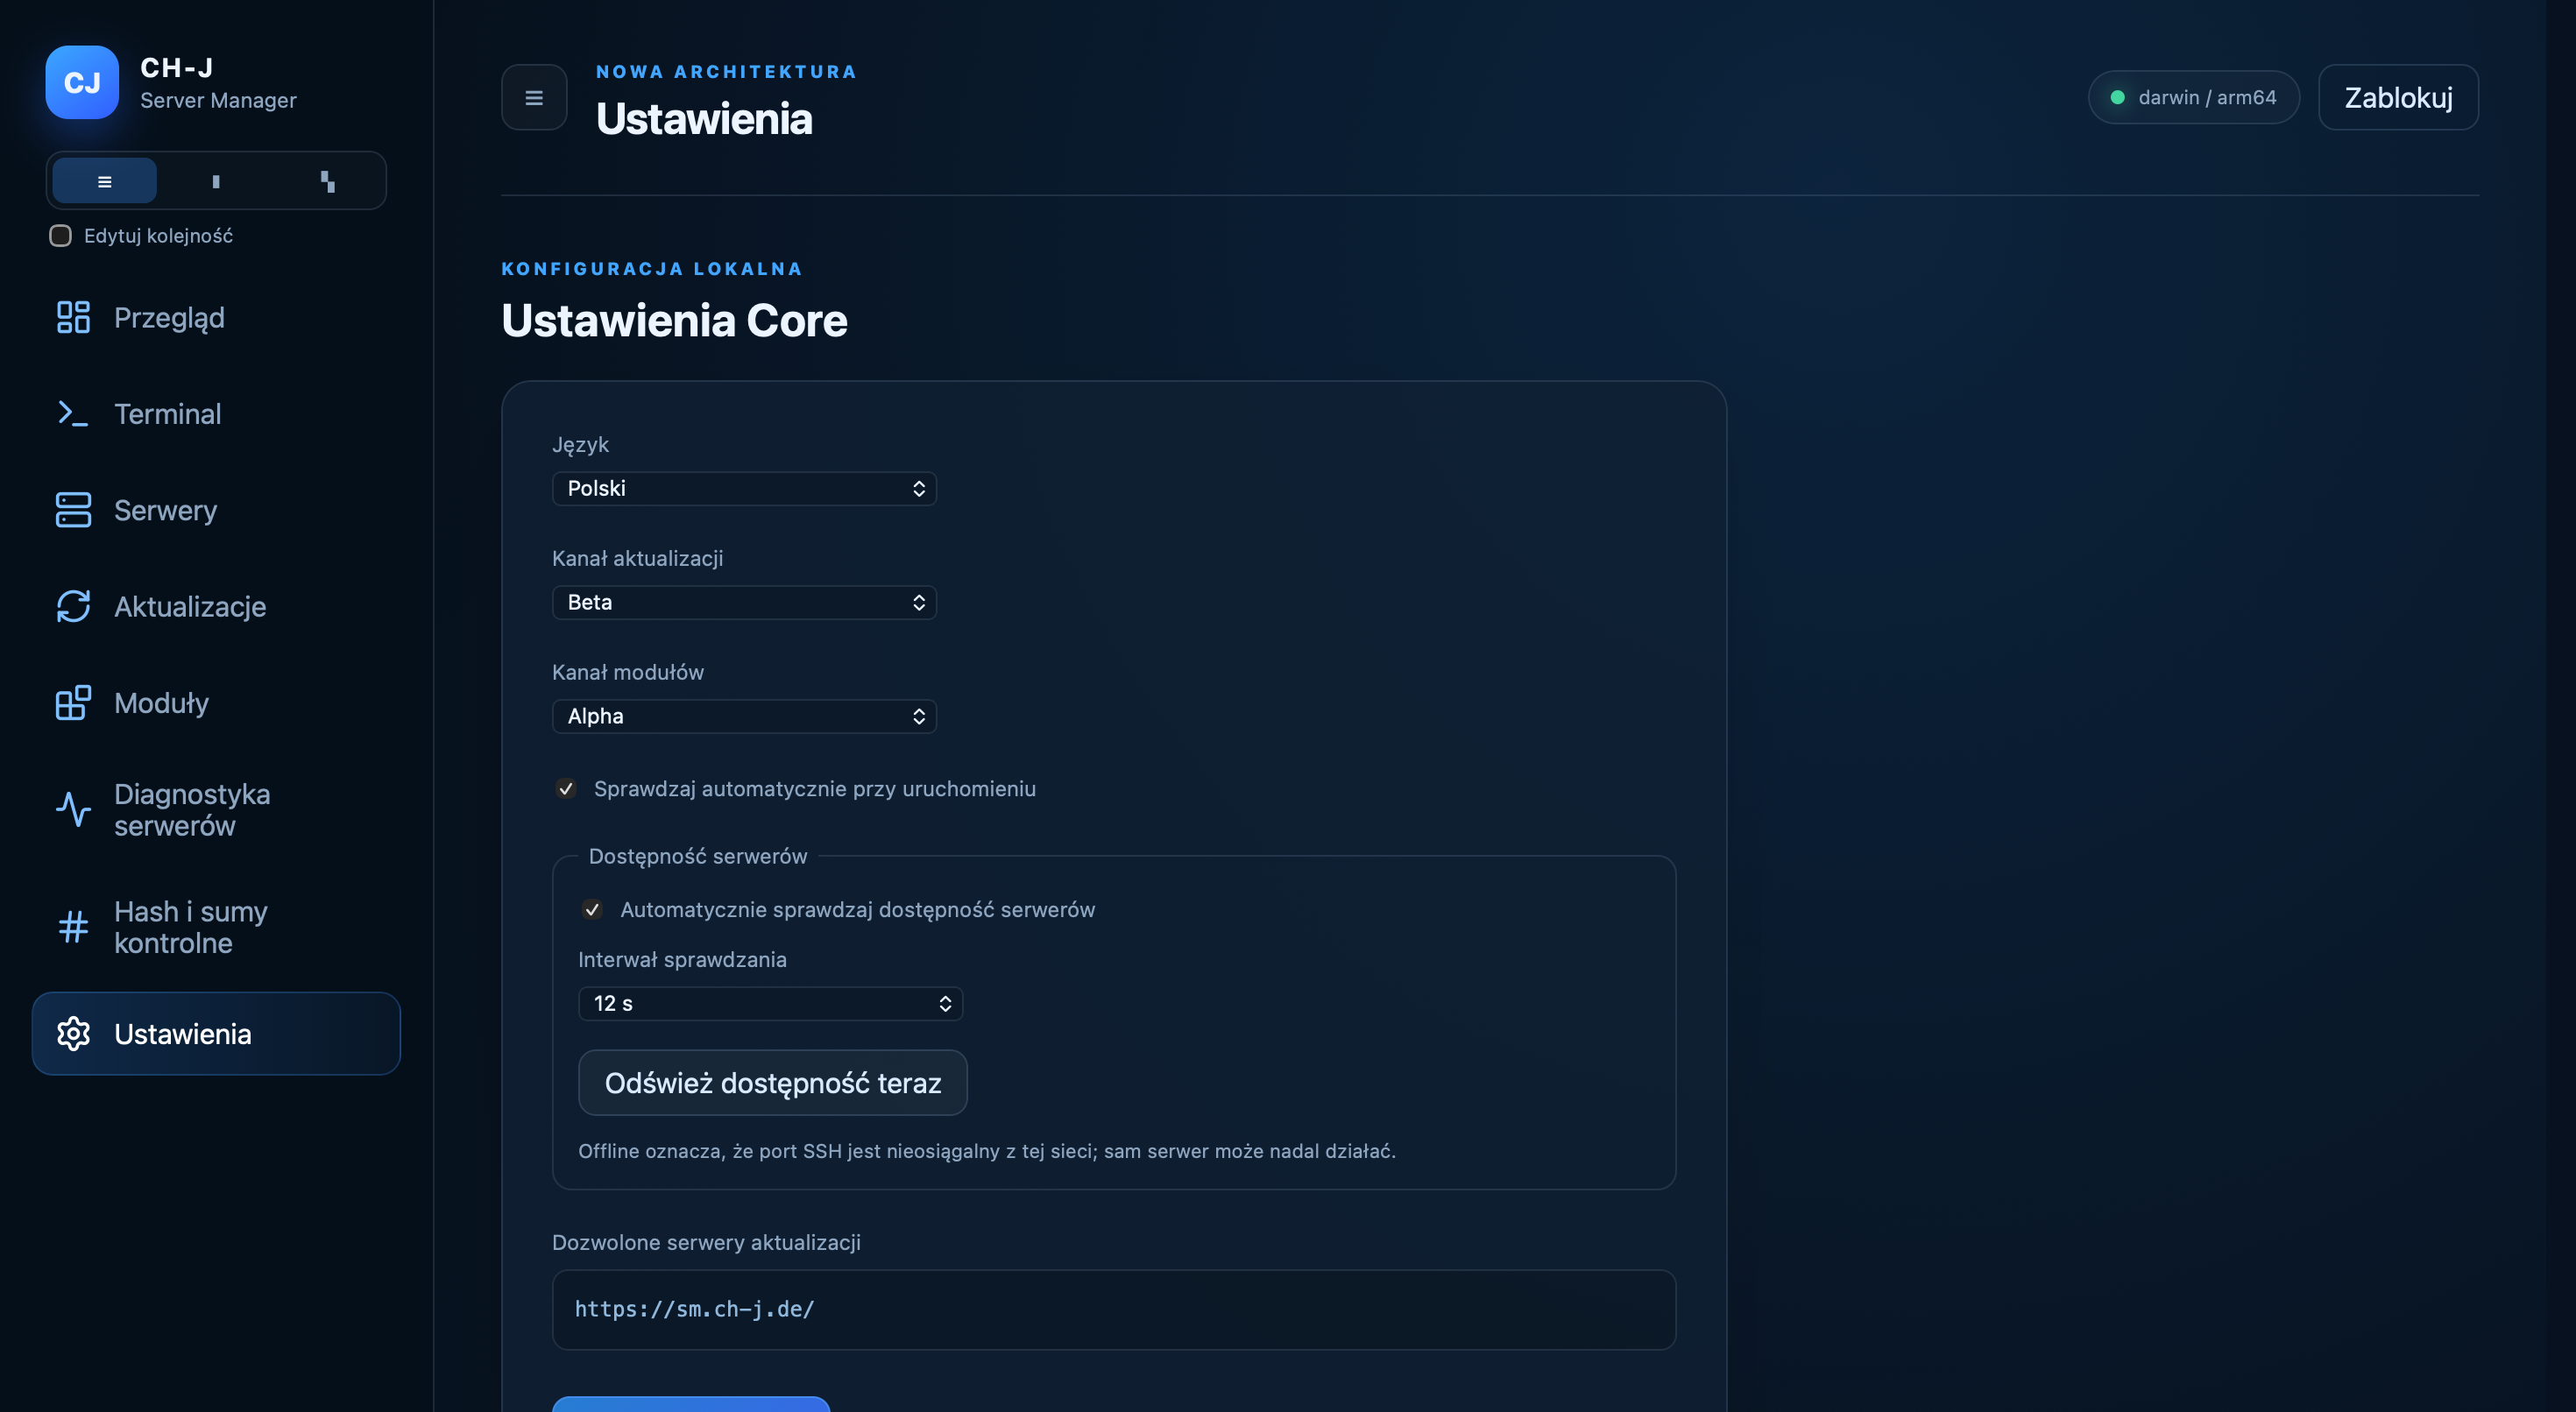
Terminal podpowiada polecenia zależnie od połączonego systemu i oferuje profile wyglądu. Moduły otwierają się w głównym oknie i można je przenieść do własnego okna. Ustawienia są podzielone na sekcje, a aplikacja uruchamia się szybciej w Windows.
Czego Beta jeszcze nie oferuje
Przekierowywanie portów, rozpakowywanie zdalnych archiwów, przeciąganie plików z Finder lub Eksploratora oraz kopiowanie między serwerami wymagające sudo nie są jeszcze dostępne. Instalator Windows nie jest podpisany certyfikatem wydawcy. Test z 8 listopada 2026 r. potwierdził błąd Hagrida na keys.ch-j.de: dla 15 certyfikatów z kluczem głównym PQ serwer zwraca tylko klucz główny bez podpisów i podkluczy, mimo że aplikacja zgłasza udane przesłanie. Beta 0.1.2 nadal korzysta z tego serwera. Lokalne certyfikaty pozostają kompletne. Utrata podpisów i podkluczy jest powodem przejścia kolejnych wersji aplikacji na własny serwer kluczy CH-J Keys2 (keys2.ch-j.de). To Keys2 zachował w teście VKS 30/30 certyfikatów wraz z podkluczami. Pierwotny keys.ch-j.de korzysta z Hagrida i jest osobną usługą. W ramach przejścia planowana jest migracja kluczy publicznych z keys.ch-j.de do keys2.ch-j.de, aby pozostały dostępne dla użytkowników. Brakujące podpisy i podklucze w niekompletnych certyfikatach PQ trzeba będzie uzupełnić z kompletnego certyfikatu publicznego.