准备条件
受支持的系统和可访问的目标。HTTP 客户端和 CA 存储已内置。QUIC 需要目标 HTTPS 服务的 UDP 端口可用。
操作步骤
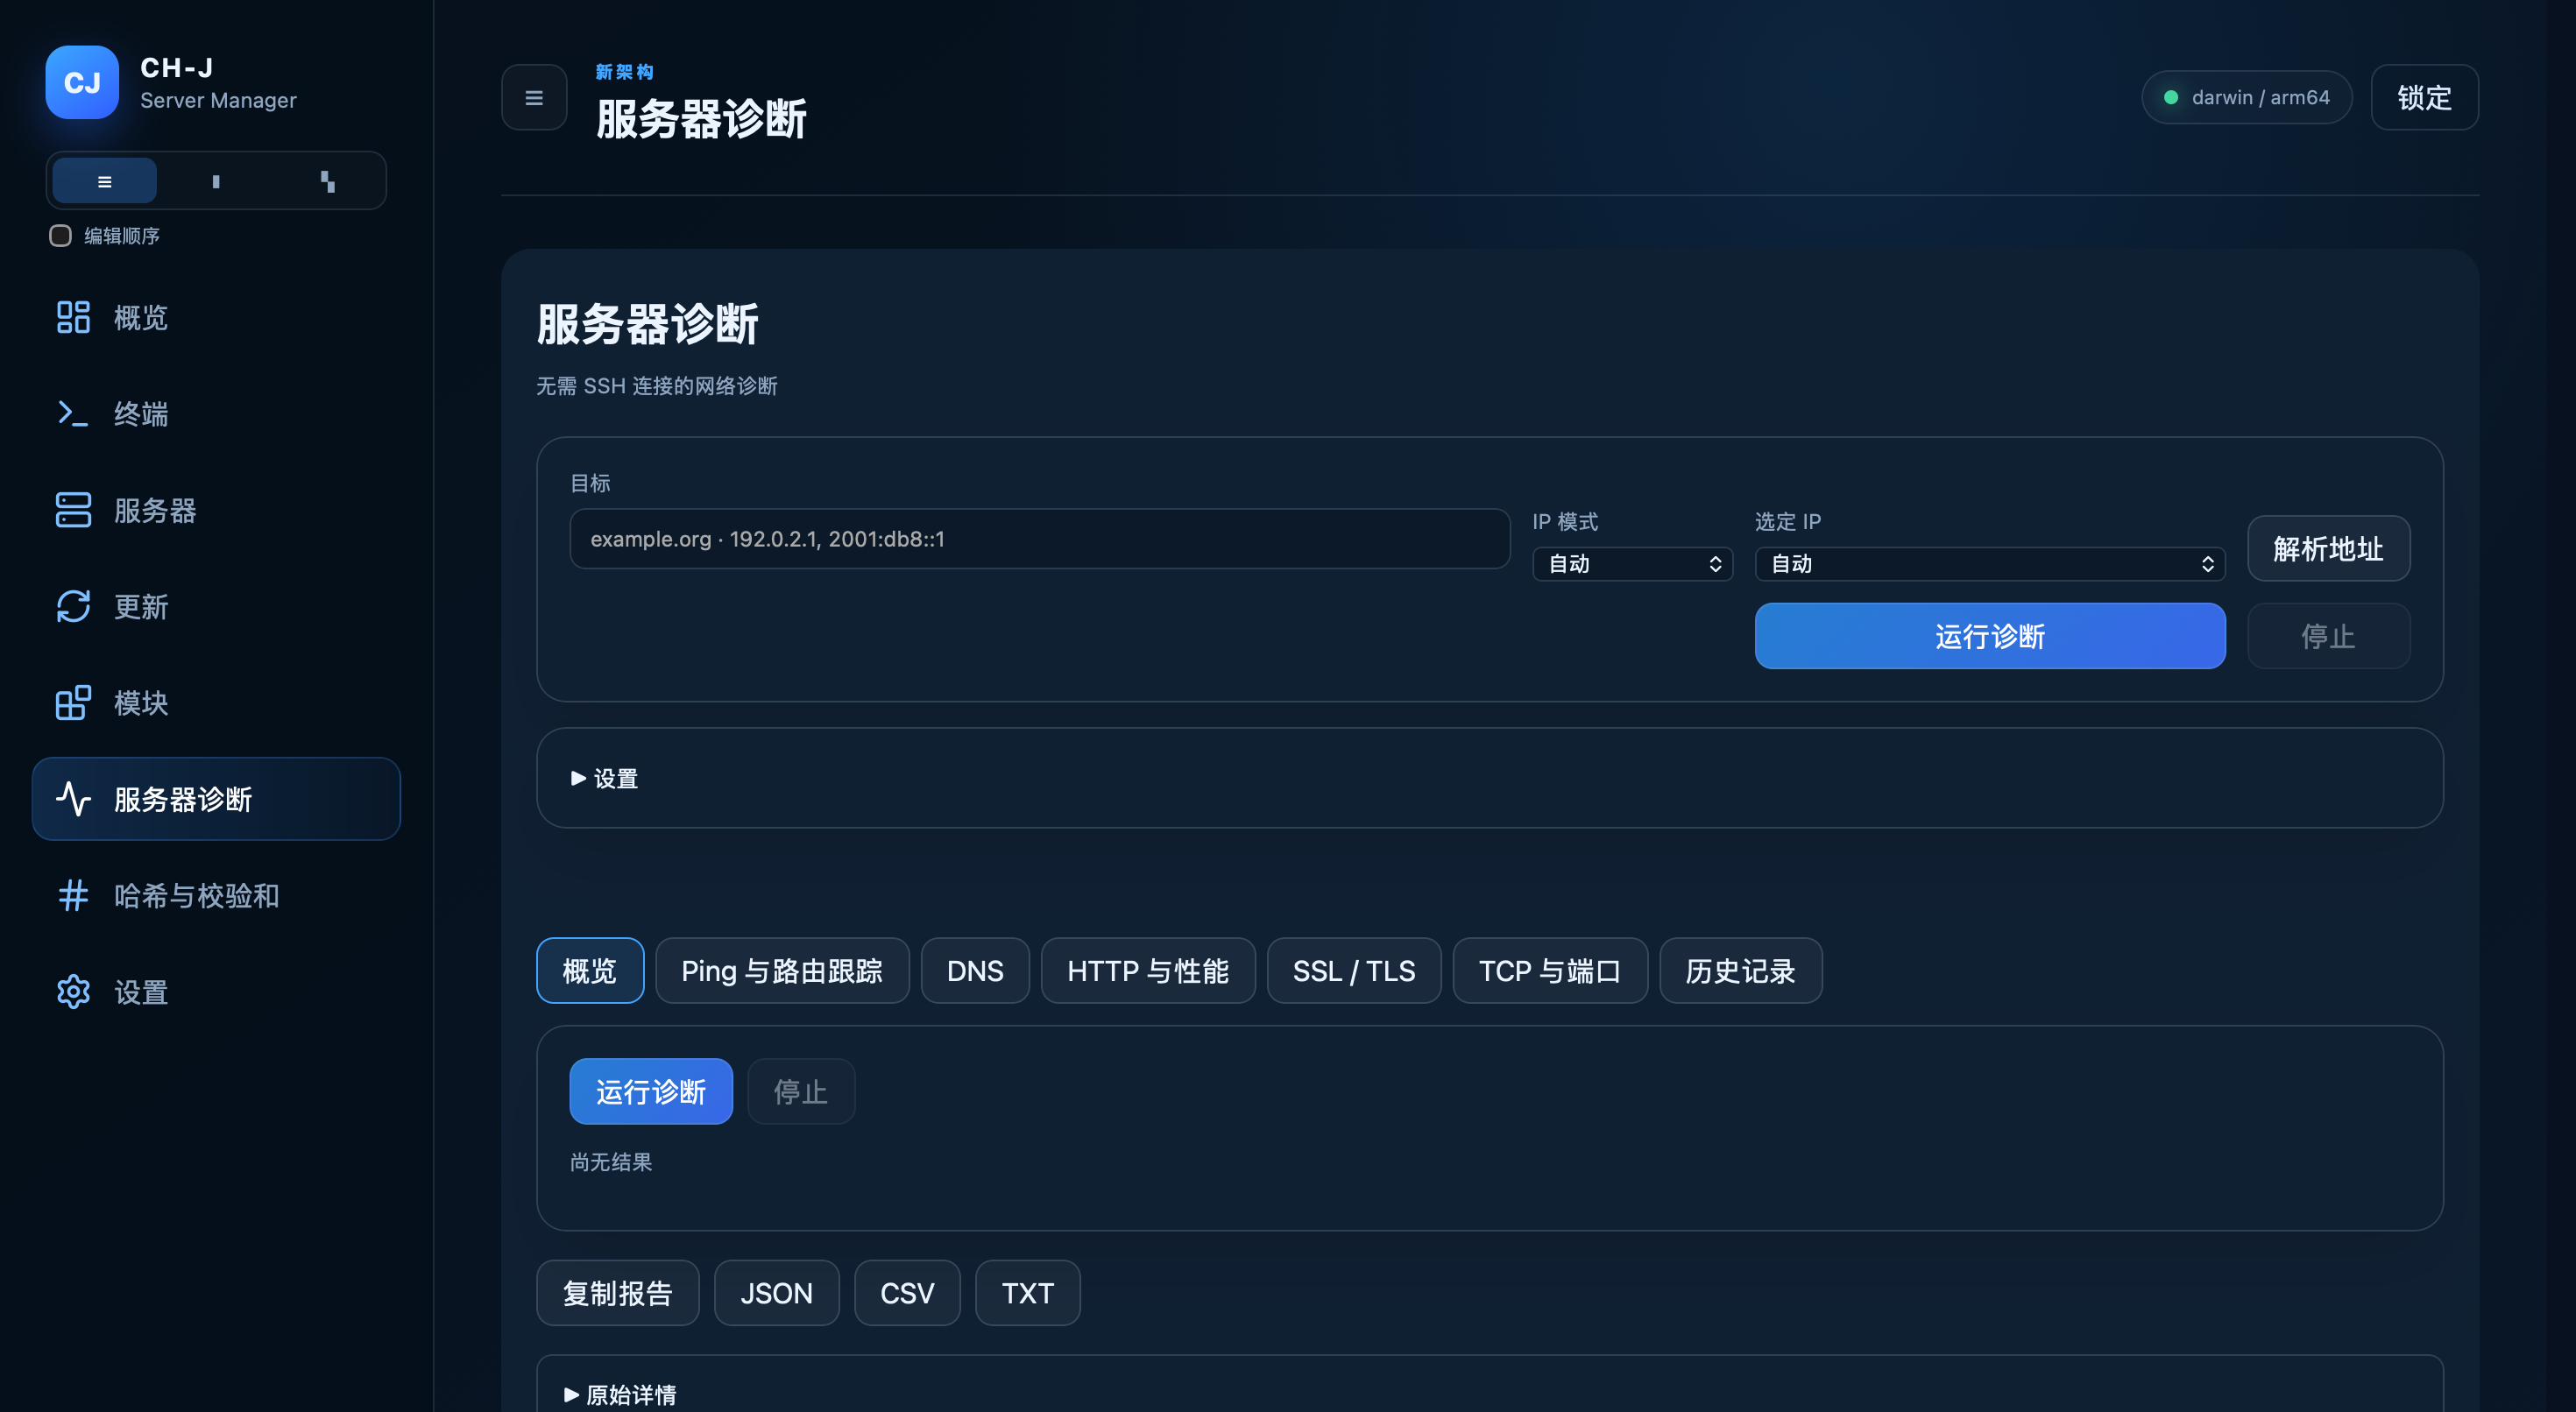
- 解锁保险库后,打开 Server Diagnostics(服务器诊断)。输入主机名、IPv4、IPv6 或 URL,然后选择 Auto、IPv4、IPv6 或 Both。
- 在 HTTP 中运行协议比较。注意区分请求的版本、实际协商的协议以及本地不可用的工具。
- 在结果中查看内置客户端的版本及其对 HTTP/2 和 HTTP/3 的支持情况。
- 同时运行 TLS 测试。比较各项测量结果;已保存的运行记录可以重新打开,并导出为 JSON、CSV 和 TXT。
curl --version
限制与结果检查
Alt-Svc 和回退到 HTTP/2 都不能证明支持 HTTP/3。必须实际协商成功 HTTP/3;UDP 被阻止时可能无法完成测试。
不验证 DNSSEC。仅凭 ICMP 丢包并不意味着服务器宕机。导出内容不包含响应正文、Cookie、身份验证数据和 URL 查询参数。
目前提供 Alpha 和 Beta 开发版。在重要系统上使用之前,请了解各项功能的限制并准备好备份。